جوجل تفكك شبكة XCPE الخبيثة التي تضم 1.3 مليون جهاز أندرويد
أعلنت جوجل عن تفكيك شبكة XCPE الخبيثة التي تضم 1.3 مليون جهاز أندرويد، والتي طورتها شركة Videostrong الصينية لأغراض الاحتيال الإعلاني وسرقة البيانات.
 رضوان عبدالهاديمحرر وكاتب تقني
إعلان جوجل عن تفكيك الشبكة
أعلنت جوجل يوم الاثنين عن تفكيك شبكة XCPE (المعروفة أيضاً باسم X.CPE)، وهي شبكة برمجيات خبيثة تضم أكثر من 1.3 مليون جهاز استقبال أندرويد. طورت ونشرت هذه البرمجيات الخبيثة شركة Videostrong Technology، وهي شركة صينية متخصصة في تصنيع وتصميم أجهزة أندرويد الأصلية (OEM/ODM)، والتي كانت أيضاً المشغلة للشبكة. وفقاً لـ [جوجل](https://cloud.google.com/blog/topics/threat-intelligence/shutting-the-door-on-the-xcpe-botnet)، قامت Videostrong ببيع الوصول إلى شركاءها وتحميل وحدات خبيثة على الأجهزة المصابة، والتي استُخدمت بعد ذلك للاحتيال الإعلاني وسرقة البيانات والعمل كوكلاء سكنيين وتحميل برمجيات خبيثة إضافية.
الإجراءات القانونية والتقنية
في إطار عملية التفكيك، اتخذت جوجل إجراءات قانونية لإسقاط نطاقات الخوادم الخاصة بالشبكة، بالإضافة إلى نطاقات القيادة والتحكم (C&C) التي كانت وراء الوحدات الإضافية المحملة على أجهزة XCPE. يُعتقد أن هذا الإجراء أدى إلى قطع الوصول إلى ما لا يقل عن 10 ملايين جهاز آخر، حيث قام مشغلو الوحدات بتوسيع توزيع برمجياتهم الخبيثة خارج نطاق XCPE. أكدت جوجل أن شبكة XCPE كانت عملية متعمدة من جانب Videostrong، وليست نتيجة خطأ تطويري أو عمل موظف خبيث داخلي.
تجاوز اختبارات الأمان
تتطلب جوجل من مصنعي المعدات الأصلية (OEMs) الخضوع لسلسلة شاملة من اختبارات التوافق والأمان لضمان تجربة مستخدم متسقة وآمنة عبر نظام أندرويد. ومع ذلك، استخدمت Videostrong تقنيات التعمية لاستغلال فجوة في اختبارات جوجل وتحميل كود خبيث بعد أول إقلاع للجهاز. نتيجة لذلك، حظرت جوجل الشركة من إنتاج أجهزة تحمل تطبيقات جوجل مسبقة التثبيت. أوضحت جوجل أنها اكتشفت هذه البرمجيات الخبيثة مدمجة مباشرة في العديد من نماذج وعلامات الأجهزة المختلفة على مدى سنوات، مدعومة ببنية تحتية مخصصة وإعدادات تتطور باستمرار لتجنب الكشف وإدارة شركائها.
البنية المعمارية للبرمجيات الخبيثة
تتميز البرمجيات الخبيثة المثبتة مسبقاً من Videostrong ببنية معمارية من ثلاث مراحل: البوابة الخلفية الأساسية التي استمرت في قسم /oem/، ومحرك التحميل والتنفيذ، ووحدات تحقيق الدخل التي كانت قادرة على تنفيذ بوابات خلفية إضافية وتحميل المزيد من الوحدات. سمحت الشركة لشركائها بالوصول إلى بوابتها الخلفية، مما مكنهم من تحقيق الدخل من الأجهزة المصابة لفترة طويلة. على الرغم من أن الغالبية العظمى من الأجهزة المصابة في شبكة XCPE هي أجهزة استقبال أندرويد TV، لاحظت جوجل وجود عدد من أجهزة إنترنت الأشياء (IoT) الأخرى المبنية على أندرويد والمصابة، بما في ذلك أجهزة الرعاية الصحية عن بُعد، وأجهزة الكاريوكي، وأجهزة اللافتات الرقمية.
التعاون الأمني ونشر التفاصيل
في عملية تعطيل XCPE، تلقت جوجل مساعدة من وكالة الشرطة الوطنية في اليابان، وشركة Lumen، وHuman Security، و[Plume](https://cdn.plume.com/3d/92/f7c576bd4afabd79df4e7b39ca7f/xcpe-botnet-whitepaper-10-2026.pdf)، و[Synthient](https://synthient.com/blog/the-internals-of-a-badbox-operation)، و[TrendAI](https://www.trendaisecurity.com/en-us/resources-insights/trendai-security-blog/trendaitm-research-helps-disrupt-android-tv-botnet-of-more-than-13-million-pre-infected-devices). كما نشرت هذه الشركات تفاصيل تقنية حول الشبكة وعملية التفكيك. على الرغم من أن الإجراءات المتخذة أثرت بشكل جدي على أكثر من دزينة من الفاعلين الخبيثين، إلا أن السوق غير المشروعة الأساسية تتمتع بالمرونة. تعمل مشغلو البوابات الخلفية، وجماعات الاحتيال الإعلاني، ومزودو الوكلاء السكنيين كسلسلة إمدادات مترابطة، وعندما يُعطّل مكوّن واحد، ينتقل المشغلون بسرعة إلى محمّلات جديدة أو مجموعات SDK لتحقيق الدخل المنافسة.
المصادر
- SecurityWeekGoogle Dismantles XCPE Botnet of 1.3 Million Android Devices
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
جوجل تحلّ شبكة XCPE الضخمة وتُحظر مصنع صيني
كشفت جوجل عن تفكيك شبكة XCPE التي تضم 1.3 مليون جهاز أندرويد، متهمةً مصنع Videostrong بتضمين ثغرات أمنية متعمدة لبيع الوصول للمجرمين.
أندرويد يحصل على دفاعات ذكاء اصطناعي ضد الاحتيال
أعلنت جوجل عن تدابير جديدة تعتمد على الذكاء الاصطناعي لكشف رسائل الاحتيال واستغلال إعادة توجيه المكالمات على نظام أندرويد، مع تركيز خاص على حماية الخصوصية عبر نماذج محلية وسحابية.
أندرويد يعزز حماية الرسائل من الاحتيال بالذكاء الاصطناعي Gemini
أعلنت جوجل عن ميزة حماية متقدمة في تطبيق رسائل جوجل تستخدم نماذج Gemini السحابية لتقييم نية المرسلين المجهولين وكشف محاولات الاحتيال المالي.
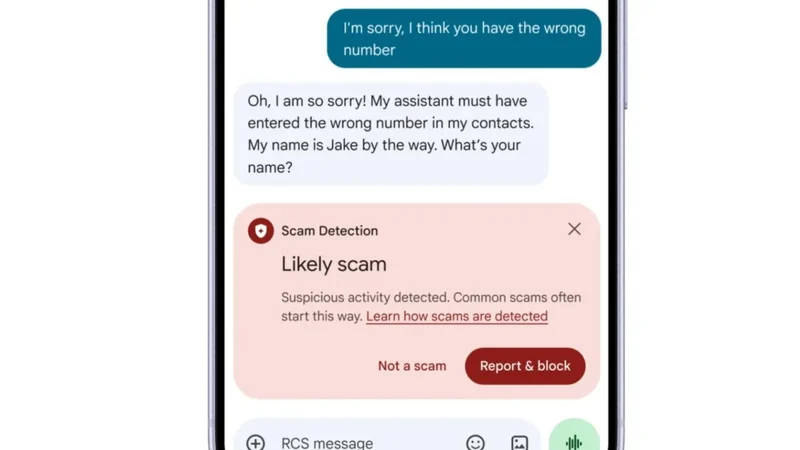
جيميني يوسّع تصميمه الجديد لجميع أجهزة أندرويد ويعزز توليد الملفات
أطلقت جوجل تحديثات لتطبيق جيميني تتيح تصميم الواجهة الجديد لجميع مستخدمي أندرويد، مع إضافة ميزات متقدمة لتوليد وتعديل الملفات مثل العروض التقديمية والجداول داخل المحادثة مباشرة.