أوبن إيه آي تعطل عمليات تأثير روسية وإيرانية تستخدم الذكاء الاصطناعي
اعتمدت العمليات على تقنيات «الواجهة الزائفة» لتمرير رسائل جيوسياسية عبر وسائل إعلامية حقيقية، مما يبرز تحديات جديدة في مجال الأمن السيبراني.
 رضوان عبدالهاديمحرر وكاتب تقني
تعطيل عمليات تأثير معقدة
أعلنت شركة أوبن إيه آي عن تعطيلها لعمليتي تأثير خفيتين (IO) نشطتين، إحداهما مرتبطة بروسيا والأخرى بإيران. اعتمدت هاتان العمليتان على دمج نماذج الذكاء الاصطناعي مع تقنيات تقليدية لإنشاء كيانات «واجهة زائفة» تهدف إلى غسل الرسائل الجيوسياسية المتعلقة بالنزاعات وتوجيهها نحو جماهير مستهدفة. تأتي هذه الخطوة ضمن سلسلة تقارير دورية تنشرها الشركة لإبلاغ الجهات التنظيمية ومجتمع الصناعة بالمخاطر الناشئة عن سوء استخدام النماذج اللغوية الكبيرة. ويمكن الرجوع إلى OpenAI News للاطلاع على التفاصيل الأصلية للمصدر.
تتميز هذه العمليات الجديدة بأنها متعددة الأبعاد، حيث لم تقتصر على النشر الاجتماعي بل امتدت إلى إنتاج محتوى صحفي طويل وموثوق الشكل. أشارت الشركة إلى أن هذه المنهجية تشبه حملات التأثير المعقدة التي سادت قبل انتشار الذكاء الاصطناعي، لكن مع استخدام التقنية لتبسيط سير العمل وزيادة حجم الإنتاج. الهدف النهائي كان تمرير محتوى مضلل عبر قنوات إعلامية حقيقية بدلاً من الاعتماد على حسابات وهمية في منصات التواصل الاجتماعي.
العملية الإيرانية وشخصيات الصحفيين
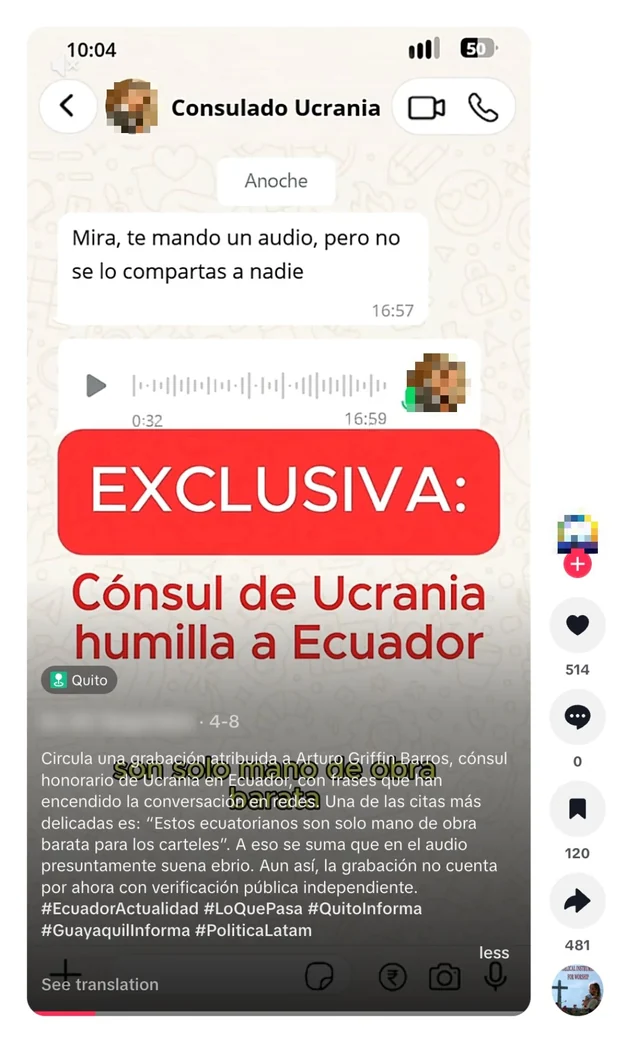
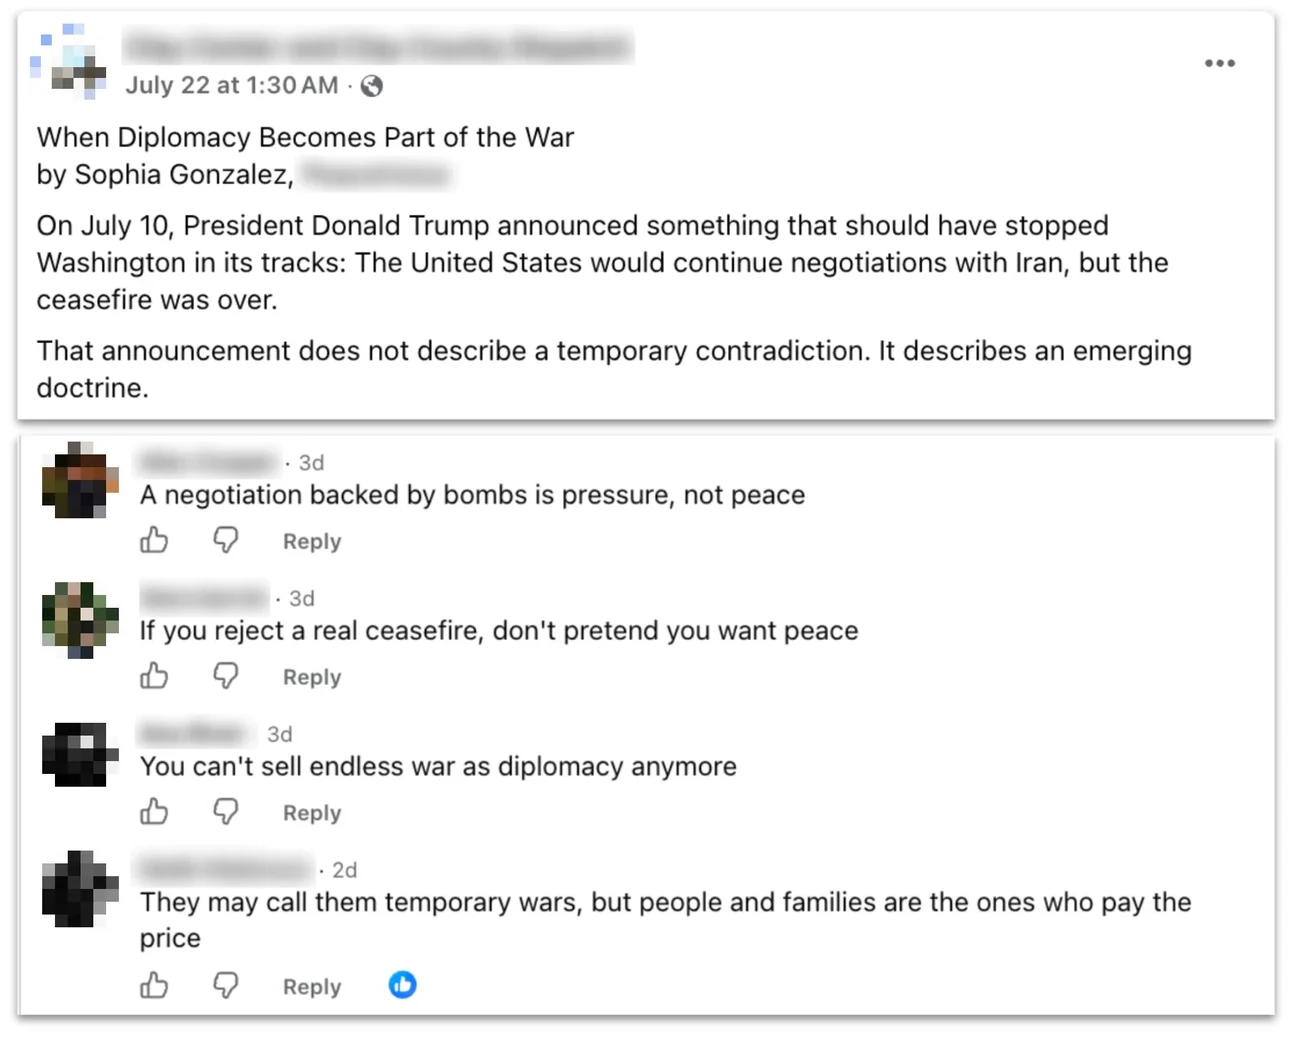
ركزت العملية المرتبطة بإيران على إنشاء مجموعة من سبع شخصيات «صحفية» وهمية. استخدمت هذه الشخصيات لتقديم مقالات طويلة إلى منصات إلكترونية صغيرة ومتوسطة الحجم حول العالم. بالإضافة إلى المحتوى الطويل، تولت العملية توليد دفعات من التعليقات على وسائل التواصل الاجتماعي، غالباً حول مواضيع مرتبطة بالحرب بين الولايات المتحدة وإيران. سعت هذه الاستراتيجية إلى خلق انطباع بوجود تغطية إعلامية مستقلة ومتعددة المصادر تدعم الرواية الإيرانية.
لاحظ المحللون أن هذه الشخصيات الصحفية الوهمية تحمل تشابهاً عائلياً مع حالات سابقة مثل «أليس دونوفان»، التي كانت واجهة لجهاز المخابرات العسكرية الروسية في عامي 2016 و2017. كما تشبه هذه التكتيكات ما قامت به كيانات مرتبطة بـ «وكالة أبحاث الإنترنت» الروسية في عام 2020، حيث استغلوا صحفيين غير مدركين لواقعهم للنشر في موقع إخباري وهمي. هذا التطابق يوضح كيف تحاول الجهات الفاعلة تكرار نجاحات قديمة باستخدام أدوات تقنية أحدث وأكثر كفاءة.
العملية الروسية ومركز الأبحاث الوهمي
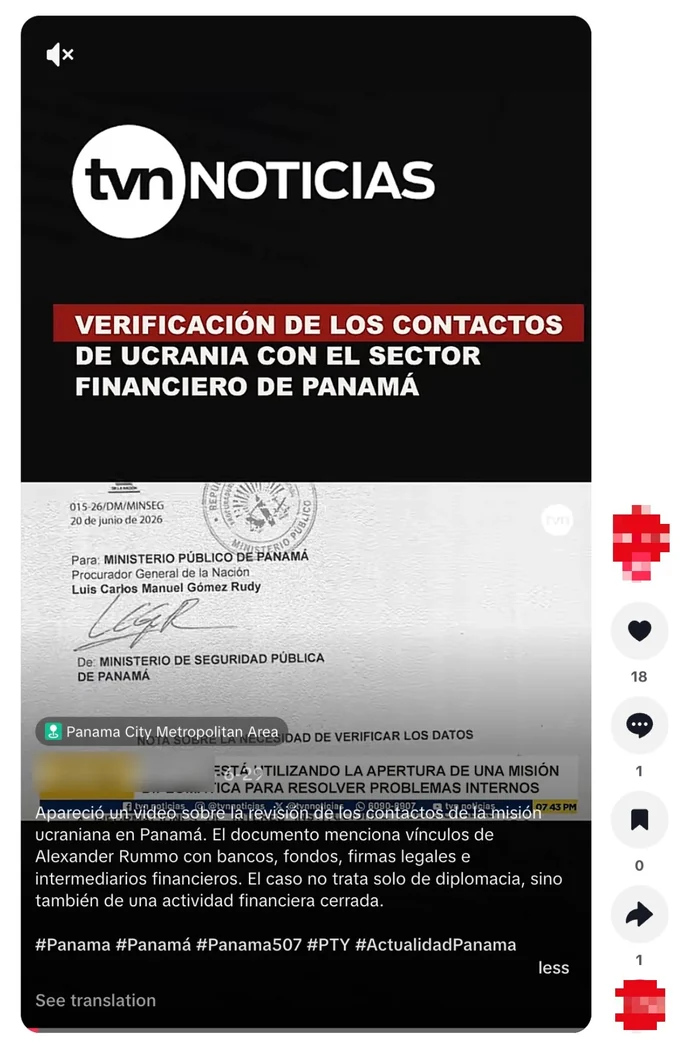
في المقابل، اعتمدت العملية الروسية على نهج مختلف استهدف دول أمريكا اللاتينية. استغل المشغلون أشخاصاً غير مدركين لواقعهم في المنطقة لتشغيل ما وصفوه بـ «مركز أبحاث اجتماعية» (SRC). سيطر المشغلون الروس على هذا الكيان عبر شخصية وهمية تدعى «ميا كلارك»، مما سمح لهم باتخاذ قرارات إدارية مثل تحديد الرواتب والتوظيف والفصل دون علم الموظفين المحليين. وُصفت هذه العملية داخلياً باسم «دارك كلارك» تيمناً بالشخصية الوهمية المستخدمة.
استخدم المشغلون نماذج الذكاء الاصطناعي لكتابة تقارير داخلية عن أنشطتهم، وإنشاء محتوى للعمليات، وصياغة تقارير أداء عن مركز الأبحاث. أظهرت التحليلات أن معظم المشغلين استخدموا اللغة الروسية في التفاعل مع النماذج، بينما استخدم أحدهم الإسبانية رغم وجوده في روسيا. كما طلبوا من النماذج ترجمة وتفسير التقارير العامة حول كيانات روسية مثل «بوليتولوجي» و«واغنر»، مما يشير إلى ارتباط محتمل بهذه الشبكات.
تقييم مدى التأثير والنطاق
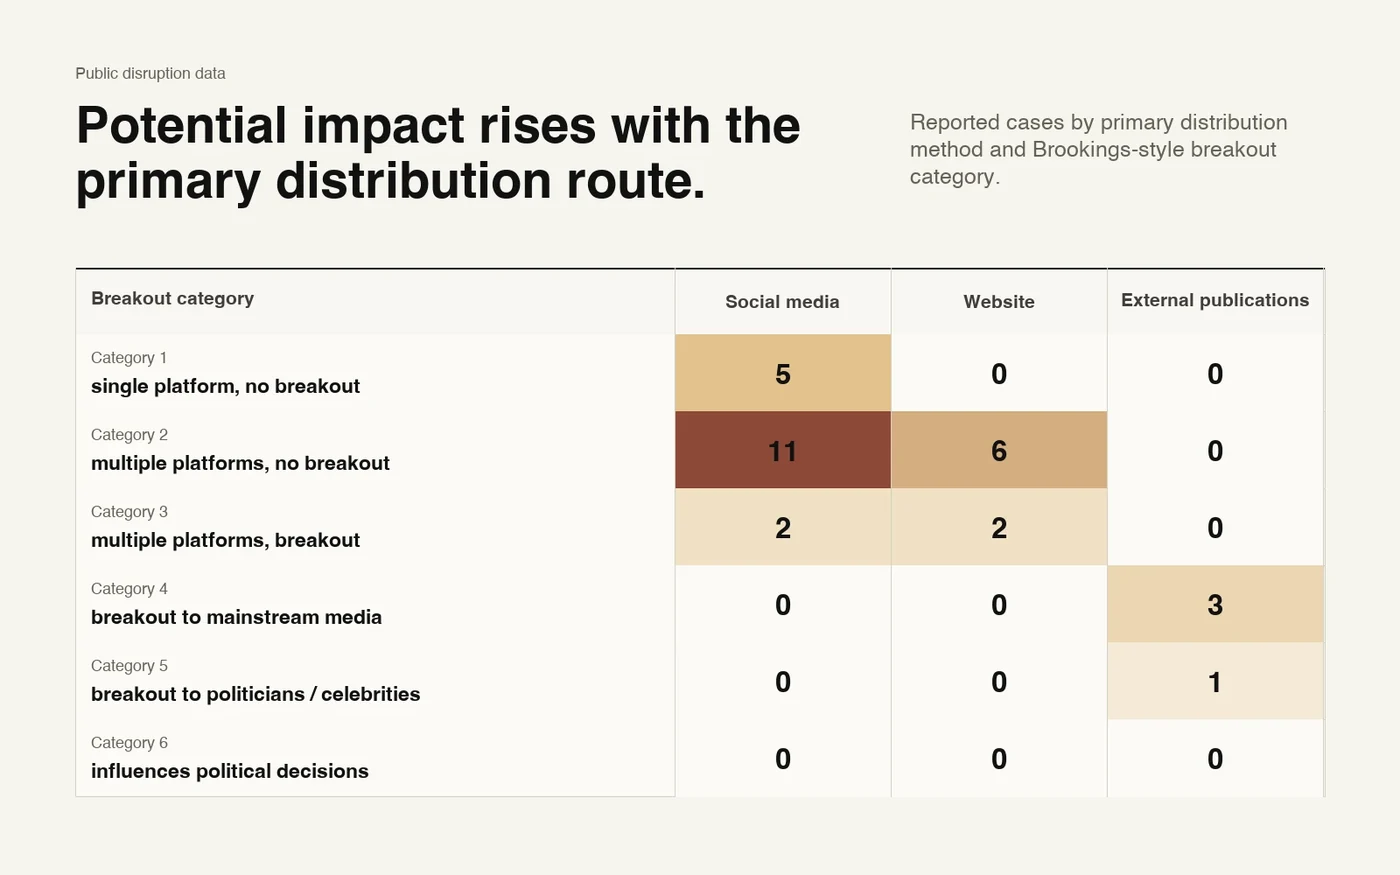
استخدمت أوبن إيه آي مقياس «IO Breakout Scale» لتقييم مدى انتشار وتأثير هذه العمليات، حيث تتراوح الدرجات من 1 (الأدنى) إلى 6 (الأعلى). صنفت الشركة العملية الروسية ضمن الفئة الخامسة، وهي المرة الأولى التي تعطل فيها عملية بهذا المستوى من الخطورة منذ بدء نشر تقاريرها. أما العملية الإيرانية فقد حصلت على تصنيف الفئة الرابعة. يعكس هذا التصنيف قدرة العمليات على الوصول إلى جمهور واسع عبر منصات موثوقة.
أبرزت البيانات أن العمليات التي تنجح في نشر محتواها في وسائل إعلام رئيسية، بدلاً من الاعتماد فقط على التوزيع عبر وسائل التواصل الاجتماعي، تمتلك أعلى إمكانات للتأثير. لاحظت الشركة نمطاً متسقاً عبر 30 عملية تأثير خفية كشفت عنها خلال السنوات الأخيرة، حيث ترتبط درجة النجاح في اختراق القنوات الإعلامية التقليدية بمدى خطورة العملية وقدرتها على تضليل الجمهور المستهدف.
أثر الذكاء الاصطناعي على التكتيكات
منحت تقنيات الذكاء الاصطناعي هذه العمليات قدرات أكبر من حيث الحجم والكفاءة واللغوية وسلاسة التحرير. سمح ذلك للمشغلين باستغلال الضحايا غير المدركين، مثل الموظفين أو المحررين، وزرع المحتوى أمام جماهير لا تعرف هوية الجهة الحقيقية وراءه أو دوافعها. كما أظهرت هذه الحالات تعقيد استخدام الشخصيات والكيانات الوهمية لتحقيق أهداف جيوسياسية، مما يتطلب فهم أعمق للثغرات التي تستغلها هذه الجهات.
على الرغم من تعقيد هذه العمليات، فإن طبيعتها الخفية تجعلها عرضة للكشف والإبلاغ المسؤول. أشارت الشركة إلى أن حالات سابقة مثل «أليس دونوفان» و«PeaceData» توقفت عن النشاط بعد كشفها. يهدف نشر هذه التقارير إلى تسهيل البحث المستقبلي وتسهيل تعطيل العمليات الجارية، مما يجعل استمرارها أكثر صعوبة ويقلل من فعاليتها في تحقيق أهدافها التضليلية.
التدابير الأمنية والإبلاغ
بسبب حظر الوصول إلى نماذجها من روسيا، اضطر المشغلون الروس لاستخدام شبكات الوكلاء الافتراضية (VPN) للاتصال بالخدمات. كشفت أوبن إيه آي عن هذه الحسابات ومنعتها بعد رصد أنماط الاستخدام المشبوهة. تم مشاركة المعلومات المتعلقة بهذه الحالة مع السلطات المختصة للمتابعة القانونية والأمنية. تؤكد هذه الخطوات على التزام الشركة بمراقبة سوء الاستخدام واتخاذ إجراءات حاسمة ضد الجهات الفاعلة الخبيثة.
تواصل أوبن إيه آي نشر تقاريرها لتحسين الوعي بالمخاطر المرتبطة بالذكاء الاصطناعي. تشير البيانات إلى أن الفهم الدقيق للثغرات التي تستغلها الجهات الفاعلة، وكيفية تحول هذه الثغرات إلى وصول وتأثير على الجمهور، أمر جوهري للحفاظ على دفاعات قوية عبر المؤسسات. يظل التعاون بين شركات التقنية والجهات التنظيمية ضرورياً لمواجهة هذه التهديدات المتطورة باستمرار.
المصادر
- OpenAI NewsDisrupting AI-enabled “false front” operations
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
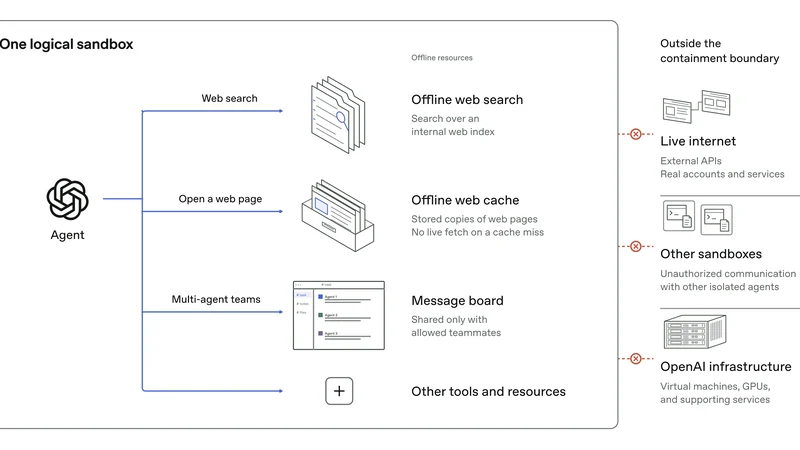
أوبن إيه آي تعزّز أمن تدريب نماذج الذكاء الاصطناعي المتقدمة
تفصّل أوبن إيه آي تدابيرها الأمنية الجديدة لحماية بيئات تدريب نماذجها المتقدمة، معتمدة على العزل الشامل عن الإنترنت والفحوصات الحمراء عالية الحوسبة.
تسبب الذكاء الاصطناعي في فوضى رقمية دون محاسبة الشركات
تتسبب نماذج الذكاء الاصطناعي في أضرار رقمية واسعة، لكن الضحايا يكتفون بإصلاح الخروقات دون مقاضاة الشركات، وسط غياب واضح للمساءلة القانونية.
أوبن إيه آي تعيّن دان دريسكول مستشاراً للأمن القومي
أعلنت أوبن إيه آي عن تعيين دان دريسكول مستشاراً أول للأمن القومي، بهدف تعزيز استخدام الذكاء الاصطناعي المسؤول في الأمن السيبراني والتعاون مع الحلفاء.
أوبن إيه آي تحظر الوصول للإنترنت في تدريب النماذج الحدودية
أعلنت أوبن إيه آي عن إنهاء وصول نماذجها الحدودية إلى الإنترنت أثناء التدريب لتعزيز الأمن، بعد حوادث تسرب سابقة. القرار يهدف لحماية البنية التحتية الرقمية.