كلاودفلير تطلق هارنس ذكاء اصطناعي لتشغيل عمليات الأمن السيبراني
اعتمدت كلاودفلير على بنية تحتية للذكاء الاصطناعي تدمج بين الشيفرة الحتمية ووكلاء متخصصين لتحسين كفاءة تحليل التنبيهات الأمنية وتقليل الأخطاء البشرية.
 رضوان عبدالهاديمحرر وكاتب تقني
تحدّي كثافة التنبيهات الأمنية
تواجه فرق الأمن السيبراني تحدياً متزايداً مع تدفق التنبيهات التي نادراً ما تصل بشكل منفرد، حيث قد يؤدي تنبيه واحد إلى ارتفاع مفاجئ في النشاط عبر البيئة بأكملها. هذا الوضع يتطلب من المحلل البشري تحديد العلاقات بين التنبيهات وفهم دلالاتها، مما قد يعيد حتى الخبراء المخضرمين إلى حالة من الإجهاد المعرفي. لسد هذه الفجوة، طورت كلاودفلير هارنس تشغيل أمني متعدد الوكلاء يعتمد على الذكاء الاصطناعي للتعامل مع هذا الكم الهائل من البيانات على نطاق واسع.
يعمل هذا النظام الجديد ضمن خدمة Cloudflare Managed Defense لتسريع عملية جمع البيانات وربط الاكتشافات وتجميعها، مع مراعاة المصادر الناقصة بينما تستمر التنبيهات الجديدة بالوصول. يعتمد النظام على شبكة OpenAI Daybreak Defense Network والشراكة مع Anthropic لتحليل السياق بعمق، باستخدام نماذج معتمدة مثل GPT-5.6 Cyber وMythos للتحليل المدعوم بالنماذج، بينما يتم إجراء التحليل الأولي والتقييم باستخدام نموذج Clef مفتوح المصدر.
دروس مستفادة من النموذج الأولي
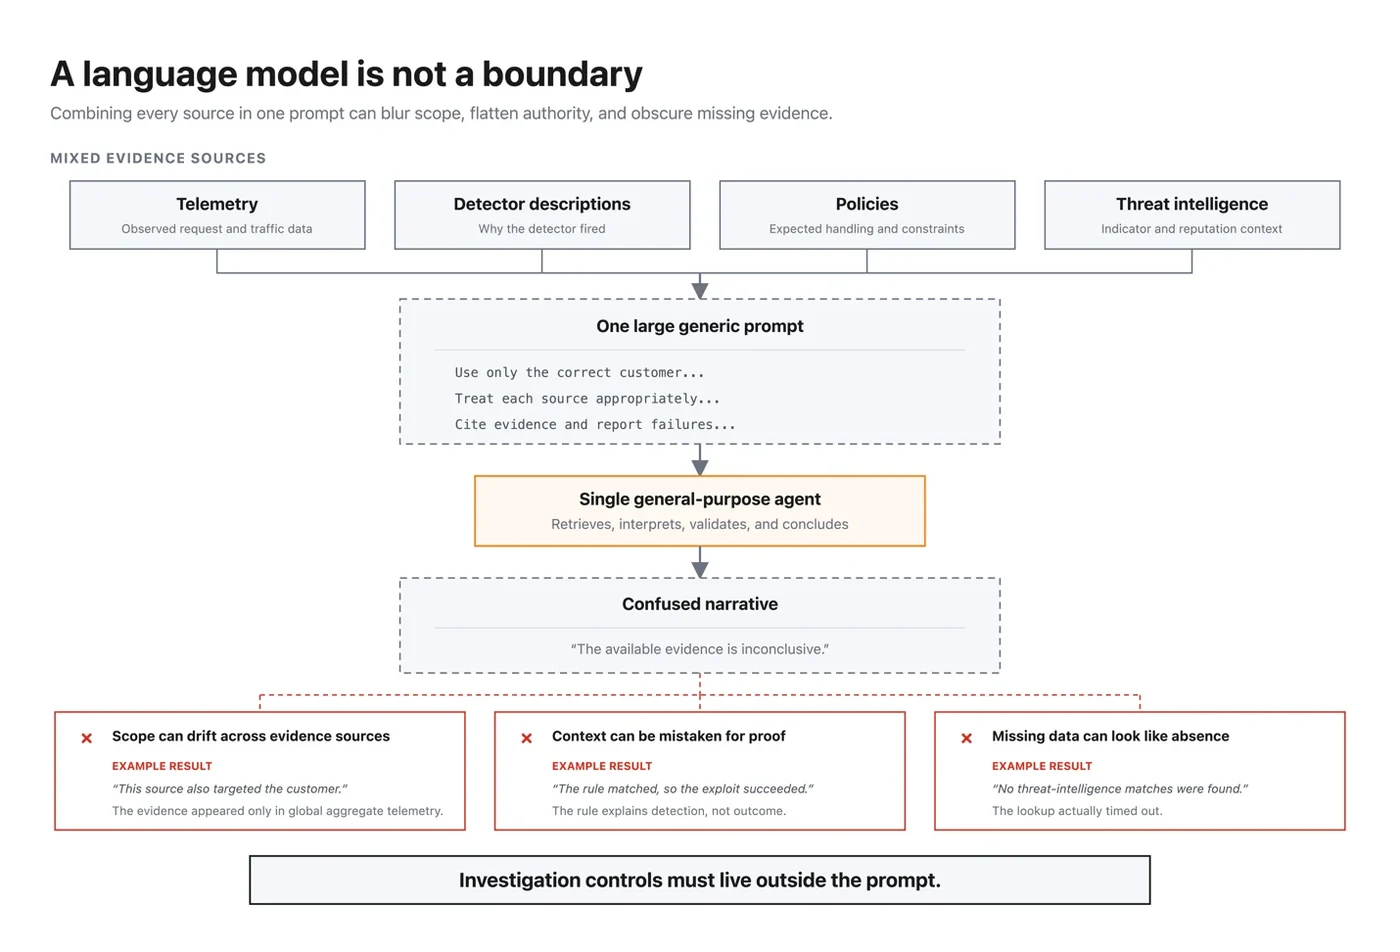
أظهر النموذج الأولي الذي اعتمد على وكيل ذكاء اصطناعي واحد عام حدوداً واضحة في التعامل مع التحقيقات المعقدة. رغم إنتاج تحليلات مفيدة، إلا أن الوكيل أنتج ادعاءات لا تدعمها الأدلة، وهو ما يُعرف بالهلوسة. السبب الجذري كان دمج التلبيات، ووصف الكاشفات، والسياسات، والاستخبارات الأمنية في موجه واحد، مما أدى إلى اختلاط أدوارها المميزة.
حدد فريق التطوير ثلاثة مشكلات متكررة في هذا النهج الأحادي: أولاً، تحول السياق إلى سلطة، حيث أن الاكتشاف مجرد فرضية وليس دليلاً قاطعاً على نجاح الاستغلال، وقد يطمس الوكيل العام هذا التمييز. ثانياً، انحراف النطاق، حيث قد يستعلم الوكيل عن الحساب أو النطاق الزمني أو المصدر الخاطئ، ولا يمكن الاعتماد على موجهات اللغة وحدودها. ثالثاً، اختفاء الفشل، حيث قد لا تميز النتيجة بين "لم يتم الفحص" و"تم الفحص ولم يُعثر على شيء" عند انتهاء مهلة الاستعلام.
فصل جمع الأدلة عن الاستدلال
لمعالجة هذه التحديات، نقلت كلاودفلير عملية جمع الأدلات وإنفاذ النطاق إلى كود التطبيق قبل بدء تحليل النموذج. على عكس الإغراء بوضع وكيل ذكاء اصطناعي في كل خطوة، لا يحتوي النصف الأمامي من النظام على أي وكلاء. بدلاً من ذلك، يعمل كود حتمي ينفذ مجموعة ثابتة من سير عمل الاستطلاع باستخدام استدعاءات واجهات برمجية مُرقّمة.
يجمع هذا الكود هوية العميل، وسجل الاكتشافات، وخط الأساس لحركة المرور، ونتائج الإنفاذ، وملاحظات الشبكة. يتم تخزين كل قطعة بيانات مع مصدرها وإصدارها وطابعها الزمني. هذه الخطوة تمنح كلاودفلير رؤية مزدوجة للطلب والإجراء المطبق عليه، مما يسمح للتحقيق بربط السلوك الذي أطلق التنبيه بالتحكم الذي تم تفعيله ونتيجته. كما يجعل هذا اللقطة الثابتة التقييم قابلاً للتكرار، حيث يمكن إعادة تشغيل نفس اللقطة، مما يعني أن أي اختلافات في نتائج الوكلاء المتخصصين تنبع من التفسير وليس من اختلاف البيانات المدخلة.
الفرز الأولي باستخدام Clef
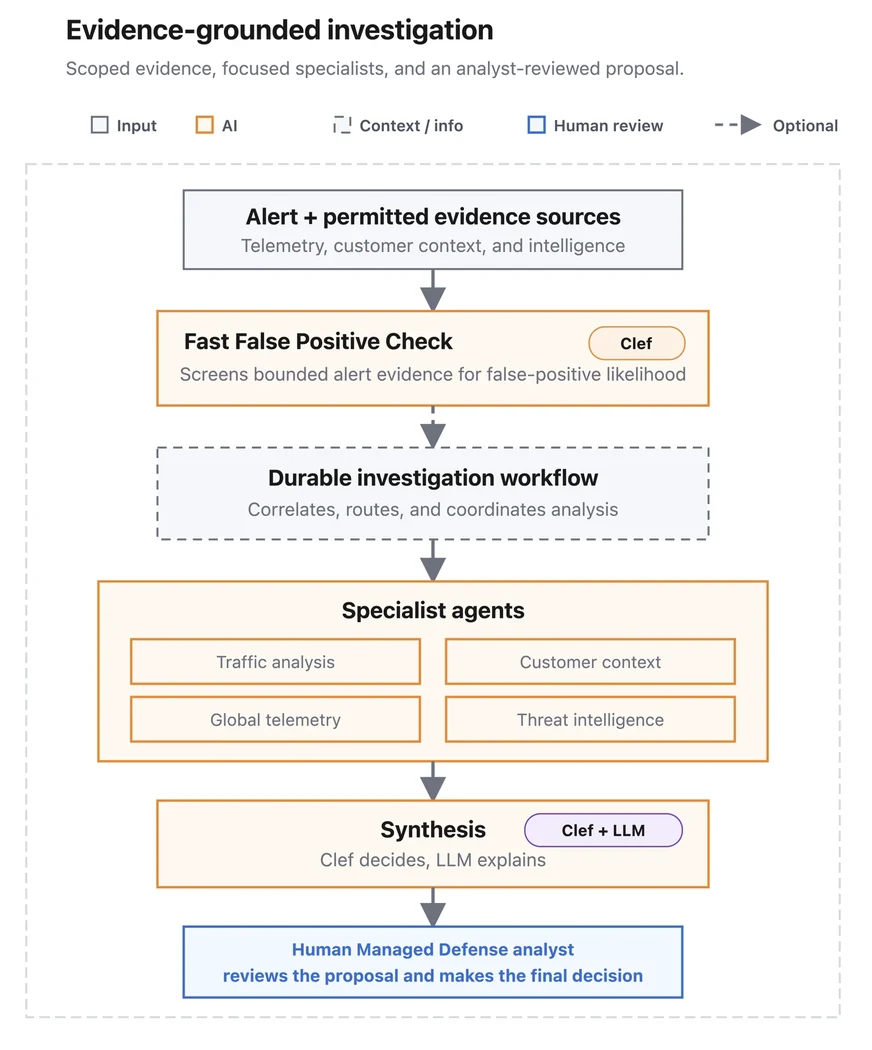
بما أن معظم التنبيهات ليست حوادث أمنية حقيقية، حيث تطلق نفس القاعدة بشكل متكرر على أنماط مرور معروفة، كان هناك حاجة لنموذج فرز خفيف الوزن. يقارن هذا النموذج كل تنبيه مع بيانات الاستطلاع للإجابة عن أسئلة حاسمة: هل تم رصد هذا الحدث لهذا العميل من قبل؟ ما كانت قرارات المحللين سابقاً؟ وهل تبدو الحركة متسقة مع السلوك البشري الطبيعي؟
تُظهر التنبيهات ذات الاحتمالية العالية لتكون إيجابية كاذبة قفزة في تحليل الوكلاء المتخصصين. كان نموذج Clef، الذي يعمل على Workers AI، مناسباً تماماً لهذا النوع من الاستدلال الوكيل السريع. يتم تصنيف الضوضاء المعروفة عالية الحجم بشكل حتمي كسلبية عند وصولها، وتبقى متاحة كسياق دون دخولها في قائمة العمل النشطة، مما يحمي المحللين من الإشعارات الزائدة.
التحقيق عبر الوكلاء المتخصصين
للتنبيهات التي تتطلب مراجعة أعمق، يعمل وكيل منسق على تشغيل أربعة وكلاء متخصصين بالتوازي. يراجع وكيل تحليل حركة مرور سلوك الطلبات والتغيرات التاريخية والإنفاذ. يراجع وكيل سياق العميل التنبيهات السابقة والتدابير المتخذة وقرارات المحللين. يقارن وكيل التلبيات العالمية النشاط مع إشارات على مستوى الإنترنت مع الحفاظ على الخصوصية. ويتحقق وكيل الاستخبارات الأمنية من المؤشرات المقبولة مسبقاً في التنبيه أو القضية.
يجمع وكيل التوليف النتائج المصنفة من هؤلاء الوكلاء في نصيحة واحدة. لا يمكن لهذا الوكيل جلب أدلة جديدة أو اختيار تصنيف خارج المفردات المعتمدة. الحفاظ على ضيق كل مهمة يجعل من الأسهل اكتشاف الادعاءات غير المدعومة ويجعل التوصيات أسهل في التدقيق. هذا النهج يضمن أن كل تقييم واعٍ بما سبقه: التنبيه، النمط، والعميل.
دمج التلبيات العالمية مع الخصوصية
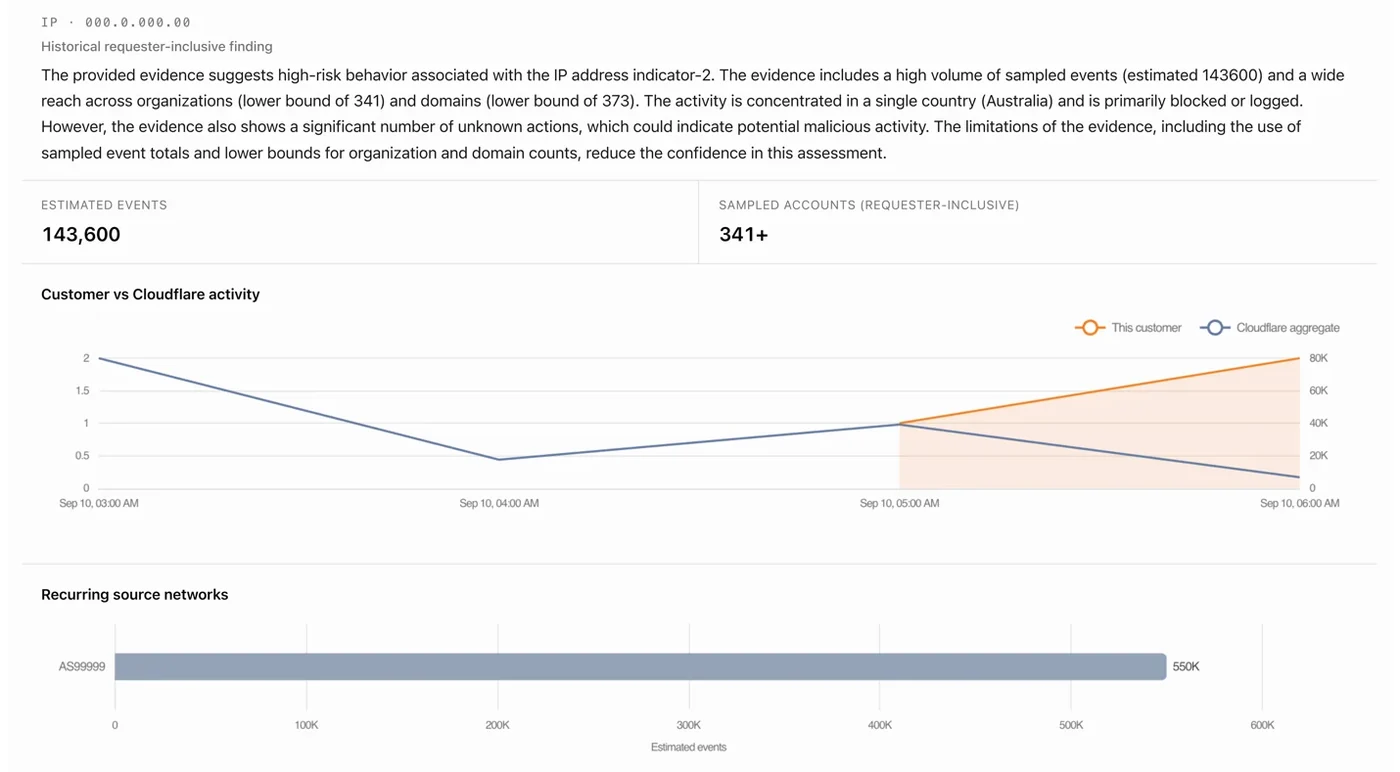
تعرف أداة الأمن بما حدث داخل البيئة التي تم نشرها فيها، لكنها تعرف القليل عن العالم الخارجي. لذلك، تقارن كلاودفلير التنبيه مع الأنماط المرصودة عبر شبكتها العالمية. على سبيل المثال، قد يكون عنوان IP يستهدف موقعاً واحداً، أو يفحص آلاف المواقع، أو يظهر لأول مرة. تحمل هذه الأنماط أوزاناً مختلفة في التقييم.
للحفاظ على خصوصية العملاء، يعمل وكيل التلبيات العالمية فقط مع البيانات المجمعة؛ فهو لا يستقبل أبداً السجلات الفردية أو هوية عميل آخر. يجمع هذا المنظور ميزات من خدمات CDN وWAF وDDoS وTurnstile وRate Limiting والاستخبارات الأمنية Cloudforce One. يزن وكيل التوليف السمعة العالمية وسجل العميل، مما يضمن أن النمط الشائع عالمياً يمكن استخدامه على أساس كل عميل، دون أن يعني تلقائياً حملة واسعة النطاق لجميع العملاء.
الاستمرارية في اتخاذ القرار
تسجل وثيقة الاستطلاع سجل التنبيه الخاص به، بما في ذلك عدد مرات إطلاق تنبيه الخدمة، وكمية منها تم تصنيفها كإيجابية كاذبة، وما استنتجه محللو الدفاع المُدار. نمط الهجوم الذي كان دائماً بريئاً في عينات المحللين هو كائن مختلف تماماً عن أول ظهور لشيء جديد، ويتم إخطار الوكلاء المتخصصين بأي منهما ينظرون إليه.
يتم استرجاع السياق الخلفي المعتمد من التنبيهات والقضايا السابقة، مما يعني أن استنتاجات الأمس تُنقل إلى قرار اليوم. هذا يخلق استمرارية في المعرفة ويمنع إعادة اكتشاف العجلة، مما يسمح للفرق بالتركيز على حل التنبيهات الأمنية ونشر التخفيفات بدلاً من إعادة تحليل المعلومات المتوفرة بالفعل.
المصادر
- Cloudflare BlogBuilding an evidence-grounded agentic security operations harness on Cloudflare
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
جوجل تطلق نموذج Gemini 4 Argon بقدرة استدلال عميق
كشفت جوجل عن Gemini 4 Argon، نموذجها الأحدث الذي يتفوق في الأمن السيبراني والاستدلال المعقد. يتميز بكفاءة عالية وتكلفة أقل من المنافسين مع حدود مخرجات ضخمة.
باحثون يخترقون OpenAI باستخدام Claude من Anthropic
استغل باحثون من Hacktron ثغرات في منتدى OpenAI للوصول إلى حساب موظف ومستودع شفرة داخلي بمساعدة نموذج Claude.
باحثون يستخدمون Claude لاختراق حسابات في OpenAI
فريق أمني من Hacktron استخدم Claude لاستغلال ثغرات في منتدى OpenAI والوصول إلى حسابات موظفين ومستودع برمجي داخلي قبل إبلاغ الشركة.
أندرويد استوديو تتيح ربط أي وكيل ذكاء اصطناعي عبر ميزة BYOA
أطلقت جوجل ميزة BYOA في أندرويد استوديو، مما يتيح للمطورين دمج وكلاء الذكاء الاصطناعي المفضلين لديهم مثل Claude وCodex مع بنية تحتية محسّنة لرفع الكفاءة.