
أمازون تتيح بناء وكلاء ذكاء اصطناعي عبر حسابات متعددة
تتيح البنية الجديدة للشركات الحفاظ على عزل البيانات ضمن حسابات الفرق المختلفة، مع منح وكلاء الذكاء الاصطناعي وصولاً موحداً وآمناً للاستعلام عبر هذه الحسابات.
 رضوان عبدالهاديمحرر وكاتب تقني
التحدي: توزيع البيانات في الشركات الكبرى
تواجه المؤسسات تحدياً متزايداً في تمكين وكلاء الذكاء الاصطناعي من الاستدلال على بيانات موزعة عبر حسابات AWS متعددة دون الحاجة إلى نسخها أو تجميعها في مكان واحد. يحتفظ كل فريق ببياناته في حسابه الخاص لأسباب تتعلق بالملكية الواضحة، وعزل النطاق، ودورات النشر المستقلة. ومع ذلك، فإن الوكيل الذي يرى بيانات حساب واحد فقط يقدم قيمة محدودة، وغالباً ما يتطلب الاتصال بمصادر موزعة تكرار البيانات أو تعقيد صلاحيات Amazon Identity and Access Management (IAM).
حل أمازون: بوابة AgentCore Gateway
تقدم أمازون ويب سيرفيسز حلاً لبناء بنية متعددة الحسابات تحافظ على بيانات كل فريق في حسابه الخاص، مع منح الوكلاء طريقة موحدة للاستعلام عبرها. يعتمد هذا الحل على Amazon Bedrock AgentCore Gateway و Model Context Protocol (MCP). يعمل حساب منصة مركزي على استضافة طبقة الوكيل والاستدلال على النماذج اللغوية الكبيرة (LLM) عبر Amazon Bedrock، بينما تعرض فرق الأعمال بياناتها وأدواتها كخوادم MCP.
تعمل بوابة AgentCore Gateway في حساب المنصة كنقطة نهاية موحدة للوكلاء، حيث تسجل خادم MCP لكل حساب أعمال كهدف، وتوفر اكتشافاً موحداً للأدوات مع بحث دلالي، ومصادرة مركزية، وصلاحيات دقيقة، وقابلية للمراقبة.
البنية المعمارية: ثلاث طبقات رئيسية
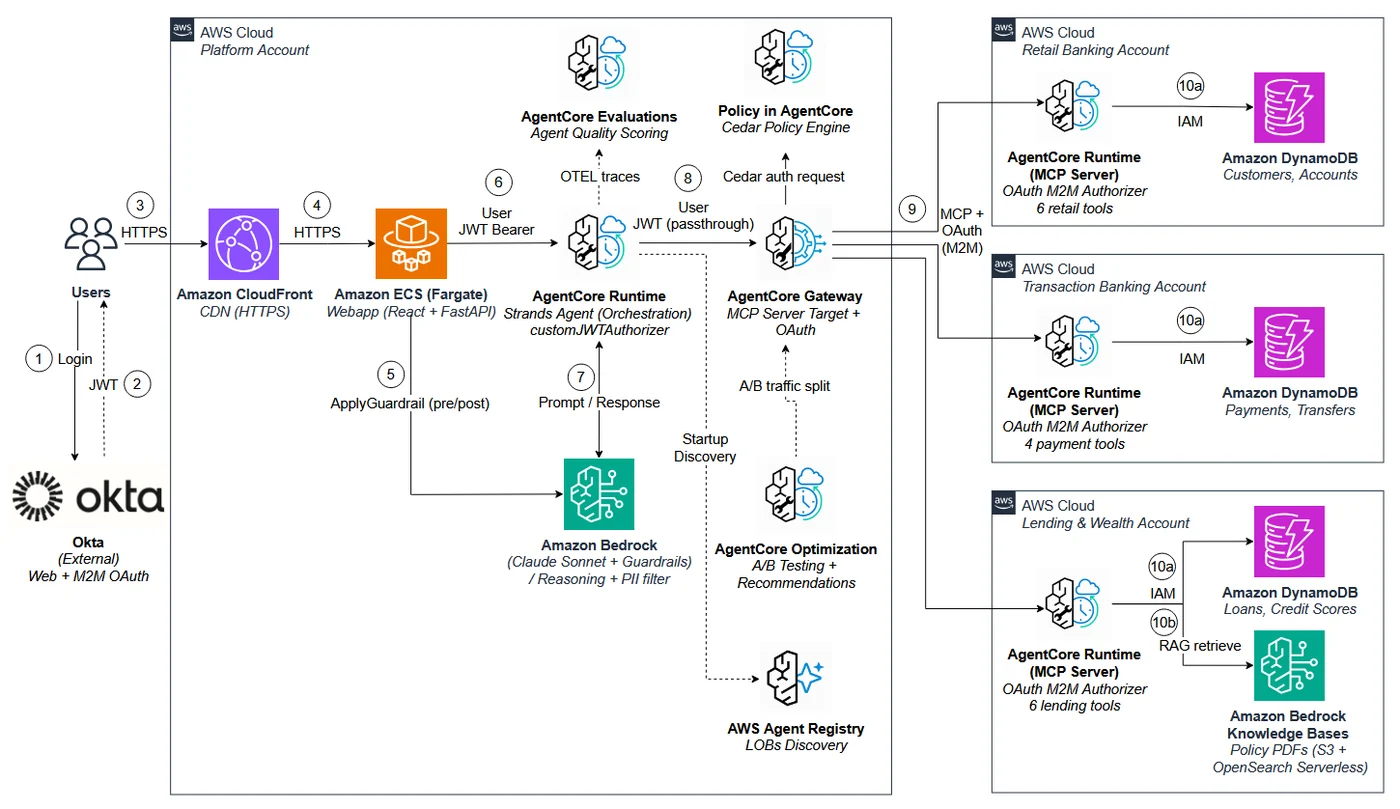
تتبع البنية المعمارية نموذجاً متعدد الحسابات يتكون من ثلاث طبقات: حساب منصة مركزي، حسابات أعمال موزعة، وبوابة AgentCore Gateway كطبقة تكامل تربطها. يملك فريق المنصة الحساب المركزي الذي يشغل الوكيل على AgentCore Runtime، وهو بيئة خالية من الخوادم وغير مرتبطة بالإطار، مع عزل الجلسات في microVMs مخصصة، وسعر استهلاك، ومصادقة مدمجة.
يتم تشغيل الاستدلال على النماذج اللغوية الكبيرة في حساب المنصة عبر Amazon Bedrock، حيث يتحكم فريق المنصة في النماذج الأساسية المتاحة، ويطبق Amazon Bedrock Guardrails، ويتتبع التكاليف عبر حد فوترة واحد، مما يتجنب عبء إدارة حصص النماذج عبر عشرات حسابات الأعمال.
تكامل آمن عبر الحسابات
تتبع البنية نمطاً مركزياً موزعاً (Hub-and-spoke)، حيث ينشر كل فريق أعمال خادم MCP مستقلاً، بينما تجمع بوابة AgentCore Gateway هذه الخوادم خلف نقطة نهاية واحدة. عندما يستدعي الوكيل أداة، تستخرج البوابة بيانات اعتماد OAuth 2.0 الآلية من AgentCore Identity، وتربطها بالطلب الصادر، وتوجهه إلى خادم MCP المناسب في حساب الأعمال، الذي يصادق على الرمز مقابل نقطة نهاية Okta قبل معالجة الطلب محلياً.
تبقى بيانات فريق الأعمال في حسابه الخاص؛ حيث يعيد خادم MCP فقط النتيجة المحددة التي أنتجتها الأداة، وليس مجموعة البيانات الخام، وتنتقل هذه النتيجة إلى حساب المنصة كسياق للاستدلال. لا يتم نسخ البيانات المصدرية أو نقلها.
حماية البيانات والسيطرة على الوصول
بدلاً من كشف موارد AWS الخام مباشرة، تغلف كل فرق الأعمال بياناتها وأدواتها كخادم MCP. على سبيل المثال، قد تعرض فريق الخدمات المصرفية أدوات مثل get_balance و get_profile، بينما يقدم فريق الإقراض أدوات مثل get_credit_score و search_lending_policies. توفر هذه البنية سيطرة دقيقة على خط أنابيب الاسترجاع، مما يسمح للفرق بتغيير التنفيذ دون التأثير على وكيل المنصة، طالما بقيت واجهة أداة MCP متسقة.
تدعم بوابة AgentCore Gateway أنواع أهداف إضافية تجعلها نقطة تكامل مركزية، مثل أهداف HTTP التي تجلب وكلاء AgentCore Runtime وخدمات الوكيل إلى الوكيل (A2A) إلى نفس النقطة النهائية الخاضعة للحكم. يمكن لفريق المنصة أيضاً تطبيق Amazon Bedrock Guardrails لسلامة المحتوى، وتكوين سياسة في AgentCore للتحكم الدقيق في الوصول، وكلاهما يُنفذ في طبقة البوابة خارج كود الوكيل.
المصادر
- AWS Machine Learning BlogBuild a multi-account AI agent with AgentCore Gateway and MCP