أمازون تتيح البحث الآمن عبر الويب لـ Claude Desktop عبر Bedrock AgentCore
تجاوزت منصة أمازون للذكاء الاصطناعي حدود المعرفة الثابتة للنماذج اللغوية، موفرةً قناة آمنة وموثوقة لجلب المعلومات الفورية من الويب مباشرة داخل بيئة العمل المؤسسية.
 رضوان عبدالهاديمحرر وكاتب تقني
سد فجوة المعرفة في النماذج اللغوية
يعاني مستخدمو Claude Desktop عند تشغيله عبر Amazon Bedrock من محدودية إجابات النموذج، إذ تقتصر على المعرفة المتوفرة حتى تاريخ تدريبه. هذا يعني أن النموذج لا يستطيع الوصول إلى التحديثات المستمرة في التوثيق التقني، أو أسعار الخدمات الحية، أو حتى حالة الطقس الحالية. لسد هذه الفجوة، أطلقت أمازون ميزة جديدة تتيح للنموذج البحث في الويب بشكل آمن وموثوق، مما يضمن دقة المعلومات المقدمة للمستخدمين في بيئات العمل الحساسة.
منصة AgentCore كبوابة آمنة للبحث
تعتمد هذه الميزة على Amazon Bedrock AgentCore، وهي منصة مصممة لبناء الوكلاء الذكيين وتوصيلهم وتحسين أدائهم على نطاق واسع. من خلال ميزة AgentCore Gateway، يمكن ربط Claude Desktop بخدمة Web Search، وهي أداة بحث مدارة بالكامل ومتوافقة مع بروتوكول سياق النموذج (MCP). تعتمد هذه الخدمة على فهرس ويب ضخم من أمازون يحتوي على مليارات المستندات، مما يضمن شمولية النتائج. الأهم من ذلك هو أن جميع حركة مرور الاستعلامات تبقى داخل بنية أمازون التحتية، مما يلغي الحاجة إلى إدارة مفاتيح API خارجية ويمنع خروج البيانات من حدود المؤسسة.
آلية المصادقة المؤسسية المتكاملة
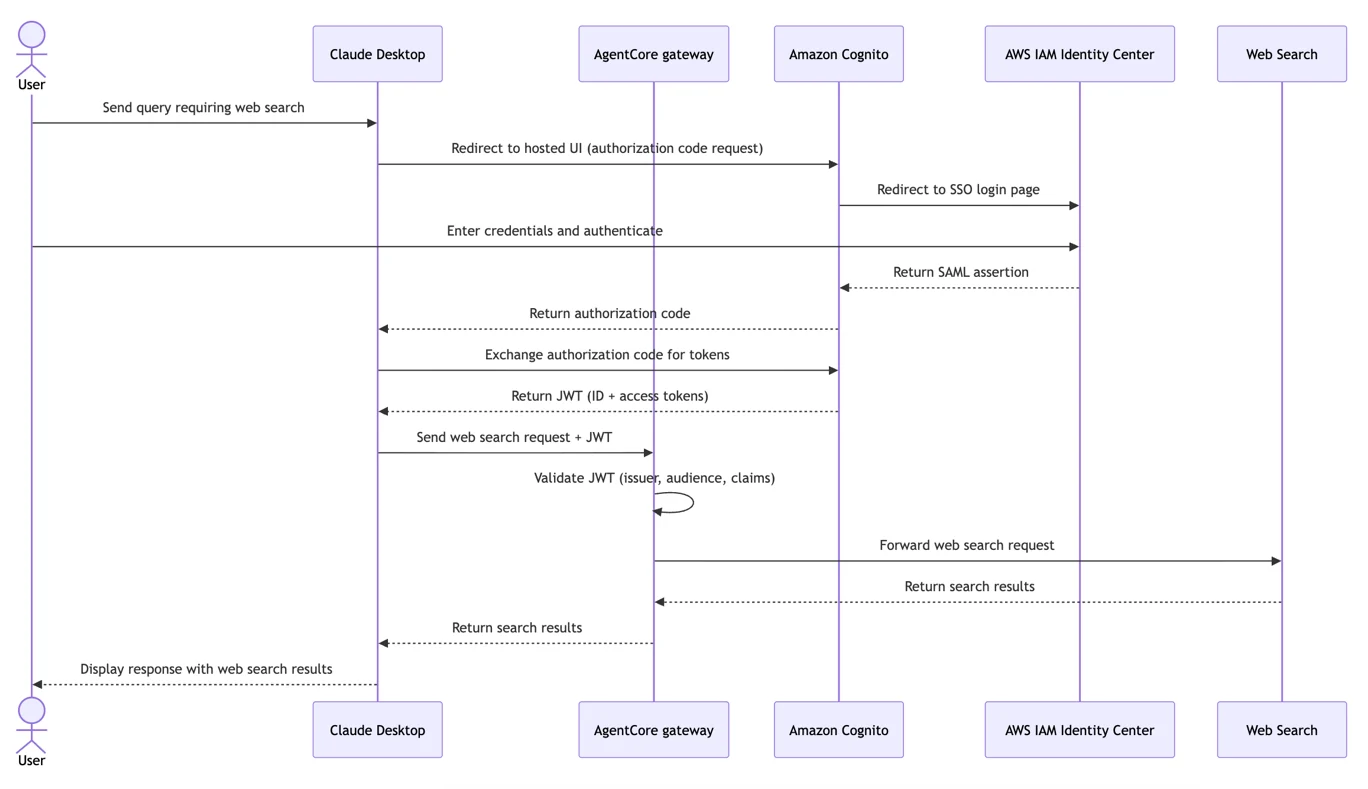
لتأمين الاتصالات، تستخدم أمازون مصادقة واردة تعتمد على رموز JSON Web Token (JWT). في هذا السيناريو، تعمل AWS IAM Identity Center كمصدر للمصادقة، وهو ما يتوافق مع ممارسات إدارة الهوية الشائعة في المؤسسات التي تعتمد على تسجيل الدخول الموحد (SSO). بدلاً من إنشاء بيانات اعتماد منفصلة أو الاعتماد على مزودي هوية من أطراف ثالثة، يندمج هذا الحل مع حوكمة الهوية التنظيمية الحالية. تعمل Amazon Cognito كطبقة فيدرالية تربط بين IAM Identity Center وبوابة AgentCore، حيث تصدر رموز JWT التي يتم التحقق منها في كل طلب، مما يضمن سلسلة مصادقة كاملة داخل منظومة أمازون.
خطوات الإعداد والتكوين التقني
يتطلب تفعيل هذه الميزة إعداد سلسلة مصادقة محددة. أولاً، يجب إنشاء مستخدم في Amazon Cognito يعمل كمصدر لرموز OpenID Connect (OIDC). ثم، في حساب إدارة AWS Organizations، يتم إنشاء تطبيق SAML يربط IAM Identity Center بـ Cognito، مع تحديد المستخدمين أو المجموعات المصرح لها بالوصول. بعد ذلك، يتم إنشاء عميل تطبيق (App Client) في Cognito يحتوي على سر العميل (Client Secret)، وهو ما تستخدمه Claude Desktop لبدء تدفق OAuth 2.0. أخيراً، يتم تكوين AgentCore Gateway لاستقبال هذه الرموز والتحقق منها قبل السماح بالوصول إلى خدمة البحث.
المتطلبات الإقليمية والجاهزية التشغيلية
تتوفر ميزة Web Search على Amazon Bedrock AgentCore حالياً في مناطق محددة فقط، وهي: شرق الولايات المتحدة (فيرجينيا الشمالية)، أوروبا (أيرلندا)، والمحيط الهادئ (طوكيو). يجب على المستخدمين التأكد من إنشاء بوابة AgentCore في إحدى هذه المناطق لضمان عمل الخدمة. كما يتطلب الإعداد امتلاك حساب AWS بأذونات كافية لإنشاء أدوار IAM وموارد AgentCore، بالإضافة إلى وصول إداري إلى حساب الإدارة في AWS Organizations. يجب أيضاً تثبيت واجهة سطر الأوامر AWS CLI الإصدار الثاني وتكوينه بشكل صحيح، مع ضمان إعداد Claude Desktop لاستخدام Amazon Bedrock كمزود للاستدلال.
التكامل النهائي مع واجهة المستخدم
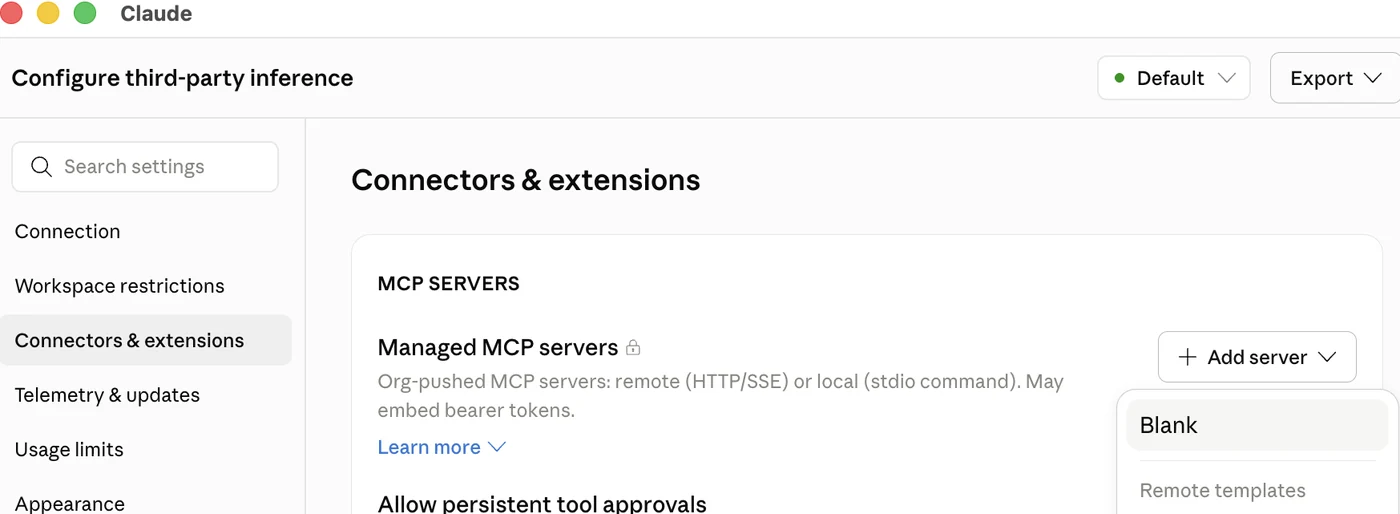
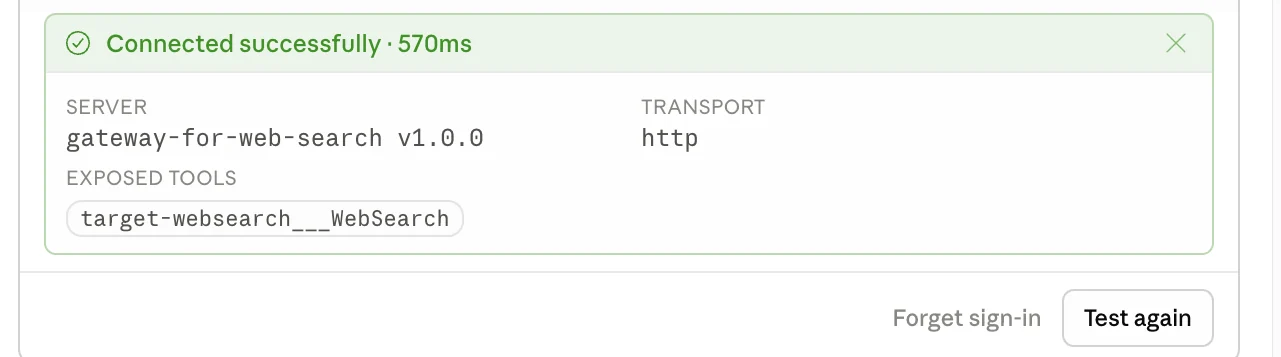
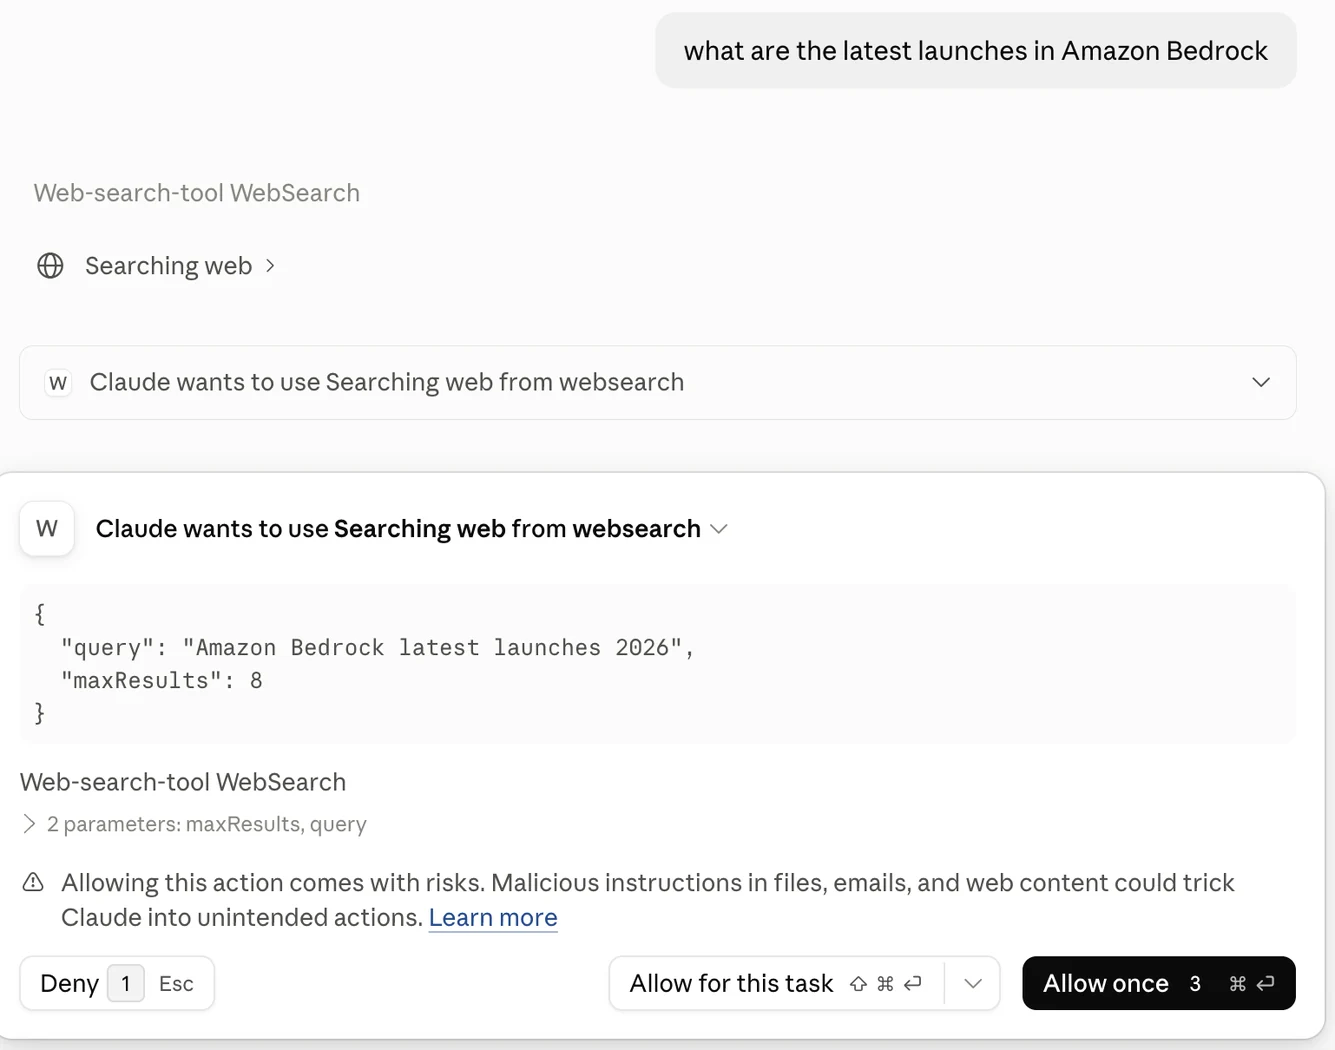
بعد إتمام الإعدادات الخلفية، يتم ربط كل شيء عبر واجهة Claude Desktop. يقوم المستخدم بفتح نافذة الإعدادات، ثم الانتقال إلى قسم 'المتصلات والإضافات' (Connectors and Extensions). من هناك، يختار إضافة خادم جديد من نوع 'فارغ' (Blank)، ويدخل عنوان URL الخاص ببوابة AgentCore، معرّف العميل (Client ID)، وسر العميل (Client Secret)، وعنوان خادم الترخيص. عند الضغط على 'تسجيل الدخول واختبار'، يفتح المتصفح نافذة تسجيل الدخول عبر SSO الخاصة بـ IAM Identity Center. بعد إدخال البيانات، يتم التحقق من الهوية، وتظهر رسالة نجاح تؤكد أن النموذج أصبح قادراً على البحث في الويب بأمان تام.
المصادر
- AWS Machine Learning BlogAdd secure Web Search to Claude Desktop with Amazon Bedrock AgentCore
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
نموذج Claude Opus 5.5 يتوفر رسميًا على منصة AWS
أعلنت شركة AWS عن إتاحة نموذج Claude Opus 5.5 من Anthropic على Amazon Bedrock، مع تحسينات في الكفاءة والتكلفة لدعم المهام البرمجية الطويلة.
أمازون تتيح استعلامات ذكية عن المطالبات عبر Bedrock Knowledge Bases
تقدّم أمازون ويب سيرفيسز حلاً تقنياً لبناء مساعد محادثة للمطالبات يعتمد على Bedrock Knowledge Bases، مما يتيح إجابات دقيقة مع استشهادات مبنية على مستندات PDF وWord.
أمازون تطلق نمط استعلام محكّم لمراقبة الامتثال عبر Quick
تقدّم أمازون ويب سيرفيسز نمط Adjudicated Query الذي يجمع بين ذكاء Quick الاصطناعي ومحرك قواعد حتمي لضمان اكتمال وموثوقية نتائج الامتثال في العقود.
أمازون تتيح بناء وكلاء ذكاء اصطناعي عبر حسابات متعددة
تقدّم أمازون ويب سيرفيسز حلاً جديداً باستخدام AgentCore Gateway وMCP، يتيح للوكلاء الاستعلام عن بيانات موزعة في حسابات AWS متعددة دون الحاجة لنسخها أو تجميعها مركزياً.