منصة Zeabur تعلن التوقف بعد اختراق أمني ثانٍ خلال شهرين
واجهت منصة Zeabur تحديات أمنية متكررة أدت إلى تسريب بيانات ضخمة، مما دفع الإدارة لاتخاذ قرار نهائي بإغلاق العمليات.
 رضوان عبدالهاديمحرر وكاتب تقني
تفاصيل الاختراق الأخير
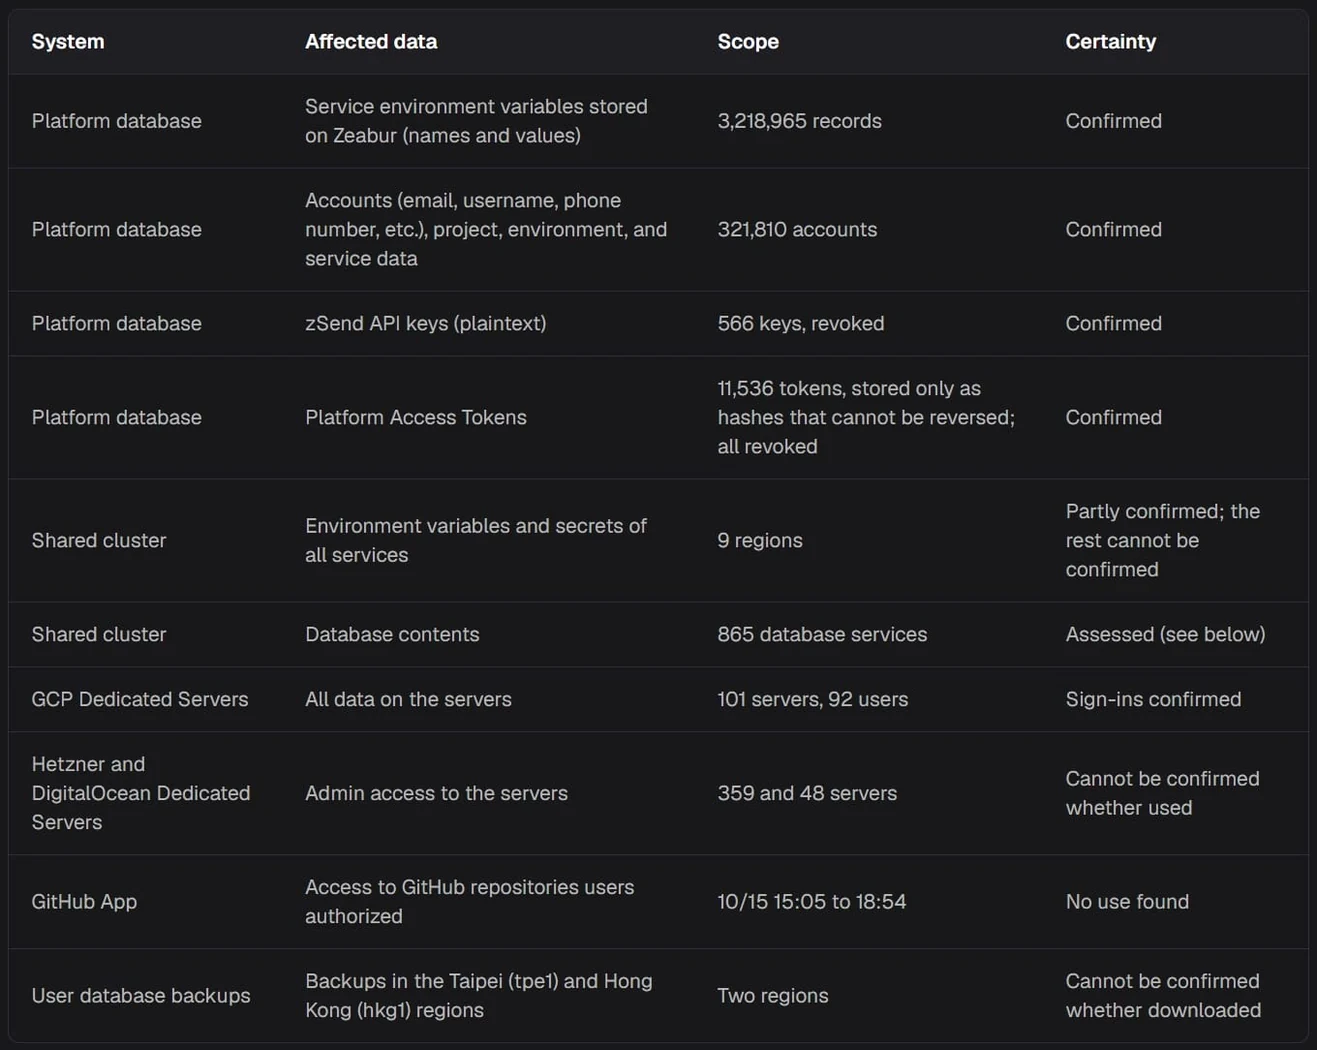
أعلنت منصة Zeabur، وهي منصة استضافة ونشر موجهة للمطورين، عن تفاصيل حادث أمني سيبراني خطير. استغل المهاجمون بيانات اعتماد داخلية مسربة ومخزنة بشكل نصي عادي (Plaintext) للاختراق والوصول إلى البنية التحتية للمنصة. وفقاً للتقرير، تمكنت الجهة المهاجمة من الوصول إلى قاعدة بيانات الإنتاج وسرقة أكثر من 3.2 مليون سجل لمتغيرات البيئة، بالإضافة إلى معلومات تخص 321,810 حساباً مستخدماً. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
آلية الاختراق والوصول
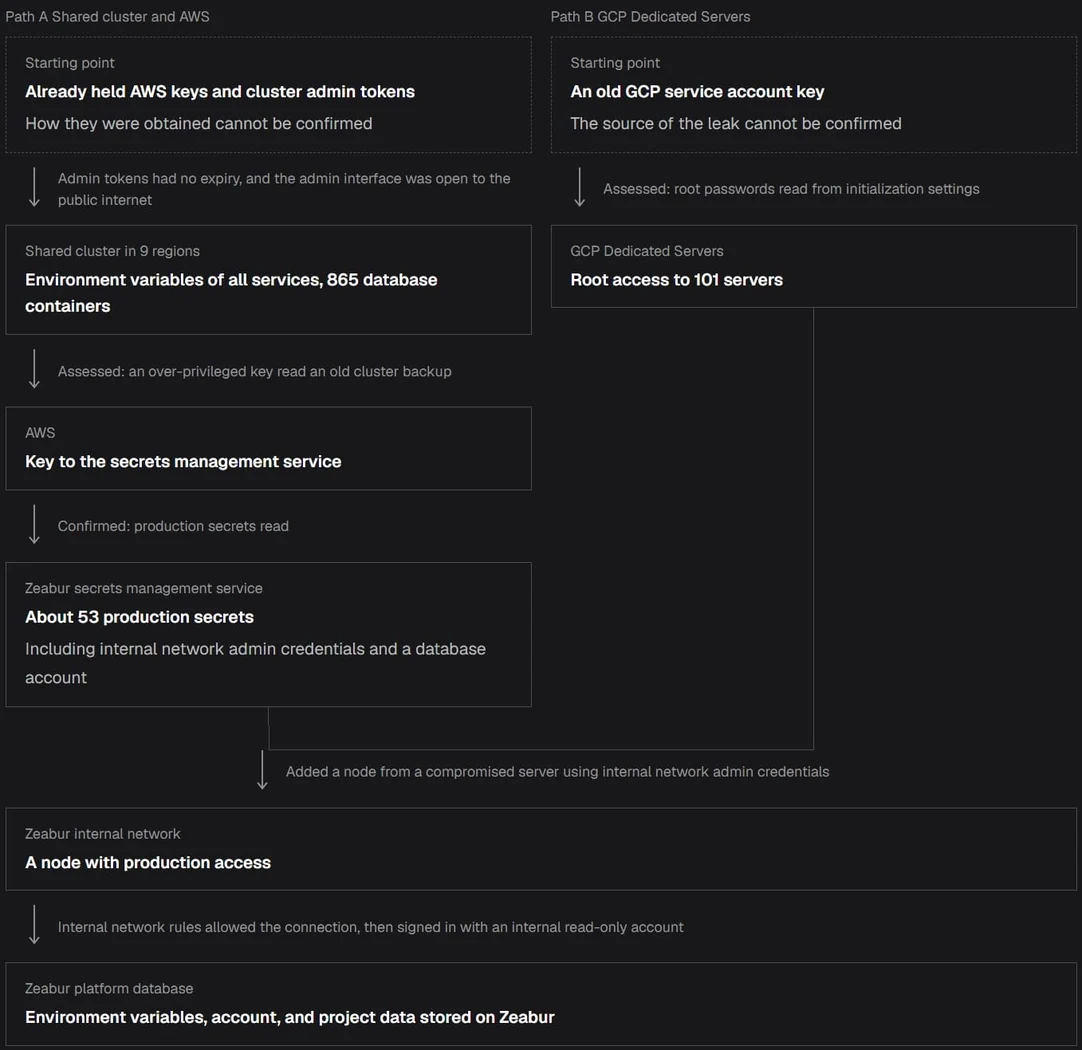
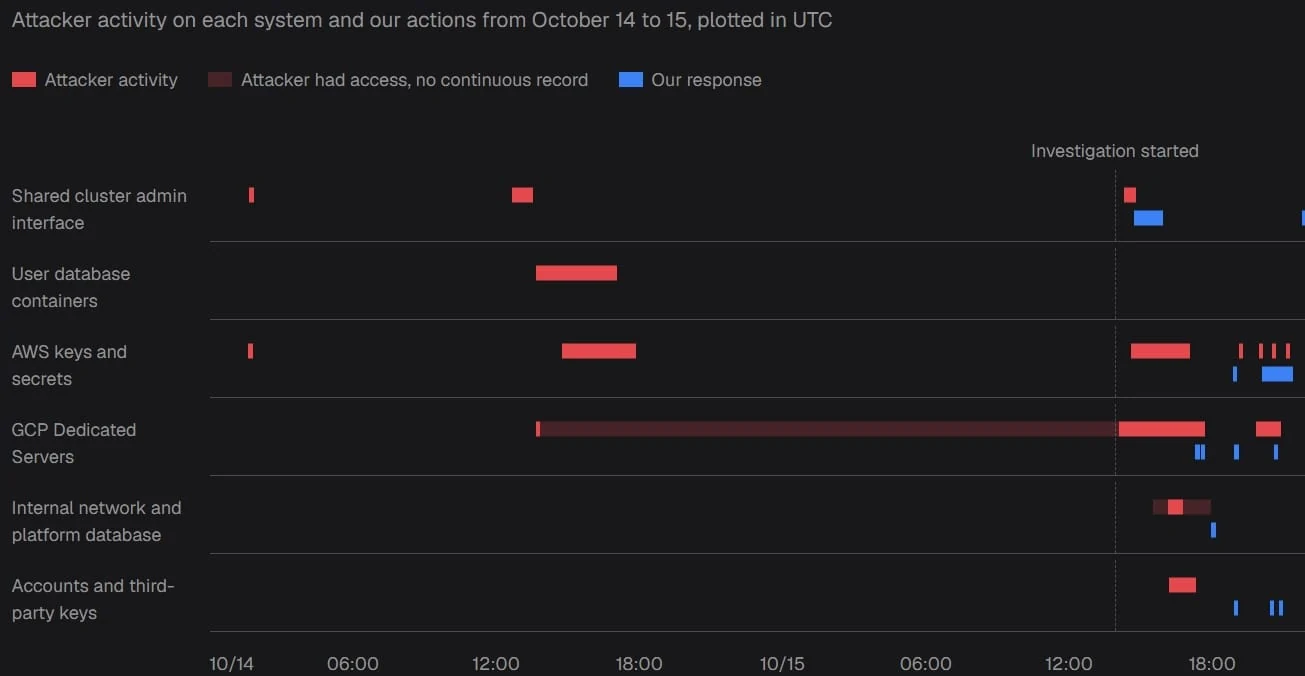
كشفت التحقيقات الأولية أن المهاجمين استخدموا بيانات اعتماد مسؤولين (Admin) ومفاتيح وصول سحابية مسروقة للاختراق. بدأ الهجوم في الفترة من 14 إلى 15 أكتوبر 2026، حيث اخترق المهاجمون العناقيد المشتركة (Shared Clusters) وبعض الخوادم المخصصة والأنظمة الداخلية. هذا الاختراق أتاح لهم قراءة قاعدة بيانات المنصة بالكامل، مما أدى إلى تسريب معلومات حساسة كانت مخزنة هناك. ويمكن الرجوع إلى Bill Toulas للاطلاع على التفاصيل الأصلية للمصدر.
تكرار الأخطاء الأمنية
يأتي هذا الحادث بعد شهرين فقط من اختراق أمني آخر تعرضت له المنصة في أواخر أغسطس 2026. في ذلك الوقت، استغل القراصنة ثغرة في تطبيق NextChat الخاص بأحد العملاء، ثم انتقلوا عبر أنظمة داخلية ضعيفة العزل. أدى ذلك إلى سرقة بيانات اعتماد AWS والوصول إلى قاعدة البيانات الإنتاجية، مما كشف عن مفاتيح API وأسرار أخرى. تؤكد هذه الحادثة تكرار الفشل في معالجة الثغرات الأمنية بشكل جذري.
نطاق التأثير والضرر
أكدت Zeabur أن نطاق الاختراق الأخير كان أوسع من السابق، حيث أثر على العناقيد المشتركة في تسع مناطق جغرافية مختلفة. كما تم رصد تسجيلات دخول جذرية (Root Sign-ins) على 101 خادم في Google Cloud Platform (GCP) من قبل 92 مستخدماً. قام المهاجمون بإضافة مفاتيح SSH إلى 50 خوادم، وربطوا نسخاً من أقراص 16 عميلًا بأجهزة افتراضية خاصة بهم، مما يثير مخاوف حول سلامة البيانات الحساسة.
إخفاقات في إدارة الصلاحيات
أقرت الشركة بفشلها في تخزين بيانات الاعتماد بشكل مشفر، كما فشلت في تدوير (Rotate) جميع بيانات اعتماد حسابات المسؤولين منذ حادث أغسطس الماضي. بقيت بوابات الإدارة مفتوحة للجمهور على الإنترنت دون حماية كافية. وأوضحت Zeabur أن رموز الإدارة (Admin Tokens) لم تكن لها صلاحية انتهاء، ولم يتم تدويرها منذ إنشائها في يناير 2024، ولم تكن مشمولة في إجراءات التدوير التي تمت بعد حادث أغسطس.
قرار الإغلاق النهائي
بعد اكتشاف الحادث الأخير، أعلنت Zeabur عن قرارها بإيقاف خدماتها بدءاً من 1 ديسمبر 2026، على أن يكتمل الإغلاق في 31 ديسمبر 2026. جاء هذا القرار بعد 3.5 سنوات من النمو المستمر، حيث أرجعت الشركة السبب إلى تعقيد توسيع المشروع لتلبية الطلبات السوقية، مما جعل صيانته أمراً صعباً. أشارت الإدارة إلى أن الفشل الأمني الأخير يعكس هذه التحديات التقنية والإدارية.
التوصيات للمستخدمين
دعت الشركة مستخدميها إلى تدوير جميع بيانات الاعتماد والأسرار المكشوفة فوراً، وإلغاء جميع الجلسات النشطة، وإعادة بناء الخوادم المتأثرة في GCP. على الرغم من أن بعض المتغيرات تم نقلها سابقاً إلى خوادم العملاء الخاصة كجزء من استجابة حادث أغسطس، إلا أن الخوادم المتأثرة قد لا تزال تشكل خطراً على هذه البيانات. لم تحدد الشركة بعد جدولاً زمنياً دقيقاً لنقل البيانات، لكنها قد تمنح المستخدمين وقتاً إضافياً لذلك.
المصادر
- BleepingComputerZeabur shutting down after second security breach in two months
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
اختراق Frontline Education يكشف بيانات موظفي المدارس الأمريكية
أعلنت شركة Frontline Education عن اختراق أمني استغل ثغرة في برنامج طرف ثالث، مما أدى إلى تسريب أرقام الضمان الاجتماعي وعناوين موظفي عدة مديريات تعليمية.
AWS Batch تتيح إدارة حصص GPU بين فرق الذكاء الاصطناعي
أطلقت AWS ميزة إدارة الحصص في AWS Batch لتوزيع سعة GPU بين الفرق، مع استعارة الموارد الخاملة تلقائياً وتنفيذ الأولويات دون تدخل يدوي.
أمازون تطلق AWS Agent Registry لاكتشاف أدوات الذكاء الاصطناعي ديناميكياً
تقدم أمازون ويب سيرفيسز حلاً جديداً يزيل الحاجة للتكامل الثابت للأدوات، مما يتيح للوكلاء اكتشاف الخوادم والوكلاء الفرعيين عبر البحث الدلالي في الوقت الفعلي، مما يعزز مرونة الأنظمة المؤسسية.
أفضل ممارسات إدارة حوكمة Amazon SageMaker HyperPod
تفاصيل إدارة Amazon SageMaker HyperPod عبر Amazon SageMaker Unified Studio مع الحفاظ على حوكمة العناقيد، وتوزيع الطاقة المشتركة، وإدارة الوصول عبر طبقات متعددة.