اختراق نشط: ثغرة حرجة في خوادم Rejetto HFS تتيح تنفيذ أوامر عن بُعد
بدأ مهاجمون بمسح نشط لاستغلال ثغرة توقيع ضعيفة في خوادم مشاركة الملفات Rejetto HFS، مما يهدد بخطر تنفيذ أوامر عن بُعد وانتحال هوية المستخدمين.
 رضوان عبدالهاديمحرر وكاتب تقني
رصد محاولات استطلاع نشطة
أفادت شركة VulnCheck بأن أنظمة العسل الخاصة بها رصدت نشاطاً استطلاعياً يستهدف ثغرة أمنية حرجة في خوادم Rejetto HFS. وقد أشارت كايتلين كوندون، نائبة الرئيس لبحوث الأمن في الشركة، إلى أن هذه المحاولات تبدو صغيرة النطاق وتصدر من عنوان IP واحد تابع لشركة China Telecom، وتستهدف نشرات في اليابان والولايات المتحدة. هذا النشاط يأتي في أعقاب نشر تفاصيل تقنية مفصلة عن الثغرة، مما قد يكون حافزاً للمهاجمين لتجربة الاستغلال الفعلي.
آلية عمل الثغرة الأمنية
تتعلق الثغرة، المسجلة تحت الرقم CVE-2026-61500، بضعف في توليد مفتاح توقيع ملفات تعريف الارتباط (Session Cookies) المستخدمة في الخوادم. وفقاً لوصف الثغرة في قاعدة بيانات NIST NVD، فإن الإصدارات من 3.0.0 إلى 3.2.0 تعتمد على مولد الأرقام العشوائية غير التشفيري Math.random() لاستخراج مفتاح التوقيع. المشكلة الأخطر تكمن في أن التطبيق يكشف عن مخرجات هذا المولد للعملاء غير الموثقين أثناء عملية تسجيل الدخول، مما يتيح للمهاجم جمع عدد قليل من الاستجابات، وإعادة بناء حالة المولد، واستعادة مفتاح التوقيع بالكامل.
من الاكتشاف إلى التنفيذ
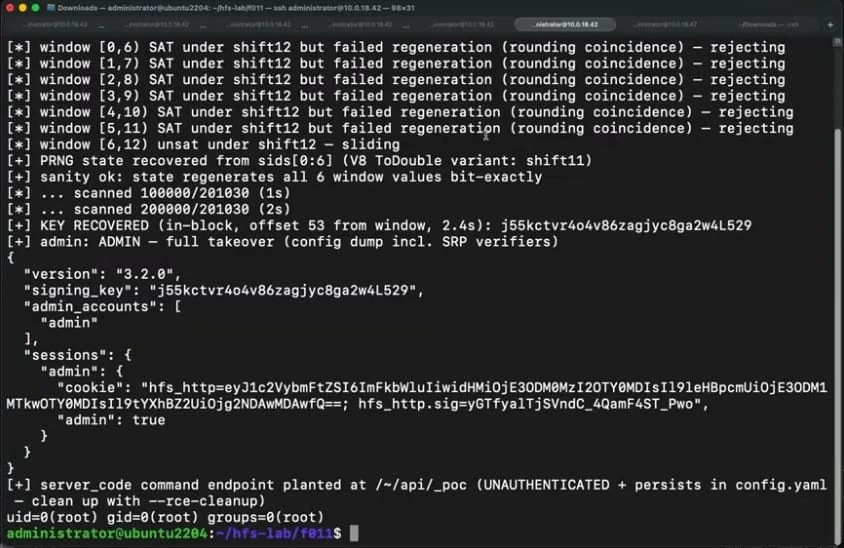
اكتشف باحثون من شركة Horizon3 هذه الثغرة باستخدام نموذج الذكاء الاصطناعي Mythos التابع لشركة Anthropic. أوضح الفريق أن النموذج لم يكتفِ بتحديد مولد الأرقام العشوائية غير الآمن فحسب، بل حدد أيضاً مسار الكود الذي يسرب مخرجات Math.random() الخام، وربط بين الحقيقتين لتكوين سلسلة هجوم. هذا الاكتشاف سمح للباحثين بإعادة بناء حالة المولد واستعادة المفتاح، مما أدى إلى تزوير ملف تعريف ارتباط جلسة إدارية صالح، ومنح المهاجم وصولاً كاملاً إلى صلاحيات الإدارة.
خطر تنفيذ الأكواد عن بُعد
بعد الحصول على وصول إداري، يمكن للمهاجم استغلال ميزة server_code المدمجة في Rejetto HFS لتنفيذ جافاسكربت مخصص على جانب الخادم، مما يؤدي إلى تنفيذ أوامر عن بُعد (RCE). نشر فريق Horizon3 تفاصيل تقنية ونموذج استغلال (PoC) في تقرير صدر في 30 أيلول/سبتمبر 2026، مما زاد من احتمالية استغلال الثغرة من قبل جهات خبيثة. السيناريوهات المحتملة للهجوم تشمل الوصول إلى ملفات HFS وسرقتها أو حذفها، أو تثبيت برمجيات خبيثة على الخادم، أو استخدام الجهاز المخترق كنقطة انطلاق للوصول إلى الأنظمة الداخلية للشبكة.
التوصيات والإصلاحات
تم إصلاح هذه الثغرة في الإصدار 3.2.1 من Rejetto HFS، وهو خادم مشاركة ملفات مجاني ومفتوح المصدر يعمل على أنظمة Windows وLinux وmacOS. ينصح خبراء الأمن بشدة مستخدمي الخوادم بالترقية إلى الإصدار 3.2.1 على الأقل، أو بشكل مثالي إلى أحدث إصدار مستقر وهو 3.3.4، في أقرب وقت ممكن لتجنب مخاطر الاختراق. على الرغم من رصد محاولات الاستطلاع، لم تشارك VulnCheck أي تفاصيل عن استغلال ناجح مؤكد أو أنشطة ما بعد الاختراق، مما يشير إلى أن التهديد لا يزال في مرحلة الاستكشاف أو الاستهداف المحدد.
المصادر
- BleepingComputerRejetto HFS servers now actively scanned for critical RCE flaw
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
استغلال ثغرة Rejetto HFS المكتشفة بالذكاء الاصطناعي
مهاجمون يستغلون ثغرة حرجة في Rejetto HFS لاستعادة مفتاح توقيع الجلسات وتجاوز المصادقة والوصول إلى صلاحيات الإدارة والتنفيذ عن بُعد.
ثغرة حرجة في راوترات Asus تتيح تنفيذ أوامر عبر ملفات VPN
كشفت شركة Asus عن ثغرة أمنية حرجة تتيح للمهاجمين تنفيذ أوامر غير مصرح بها عبر رفع ملفات VPN خبيثة، مع إصدار تحديث عاجل لإصلاحها.
جوجل تطلق نموذج Gemini 4 Argon بقدرة استدلال عميق
كشفت جوجل عن Gemini 4 Argon، نموذجها الأحدث الذي يتفوق في الأمن السيبراني والاستدلال المعقد. يتميز بكفاءة عالية وتكلفة أقل من المنافسين مع حدود مخرجات ضخمة.
باحثون يخترقون OpenAI باستخدام Claude من Anthropic
استغل باحثون من Hacktron ثغرات في منتدى OpenAI للوصول إلى حساب موظف ومستودع شفرة داخلي بمساعدة نموذج Claude.