
ثغرة صفرية جديدة في Microsoft Defender تعطل تحديثات الأمان
أطلق الباحث الأمني عبد الحميد ناصري أداة استغلال جديدة تستهدف آلية التحديث في برنامج Microsoft Defender، مما يترك الأنظمة عرضة للمخاطر.
 رضوان عبدالهاديمحرر وكاتب تقني
تفاصيل الثغرة الأمنية الجديدة
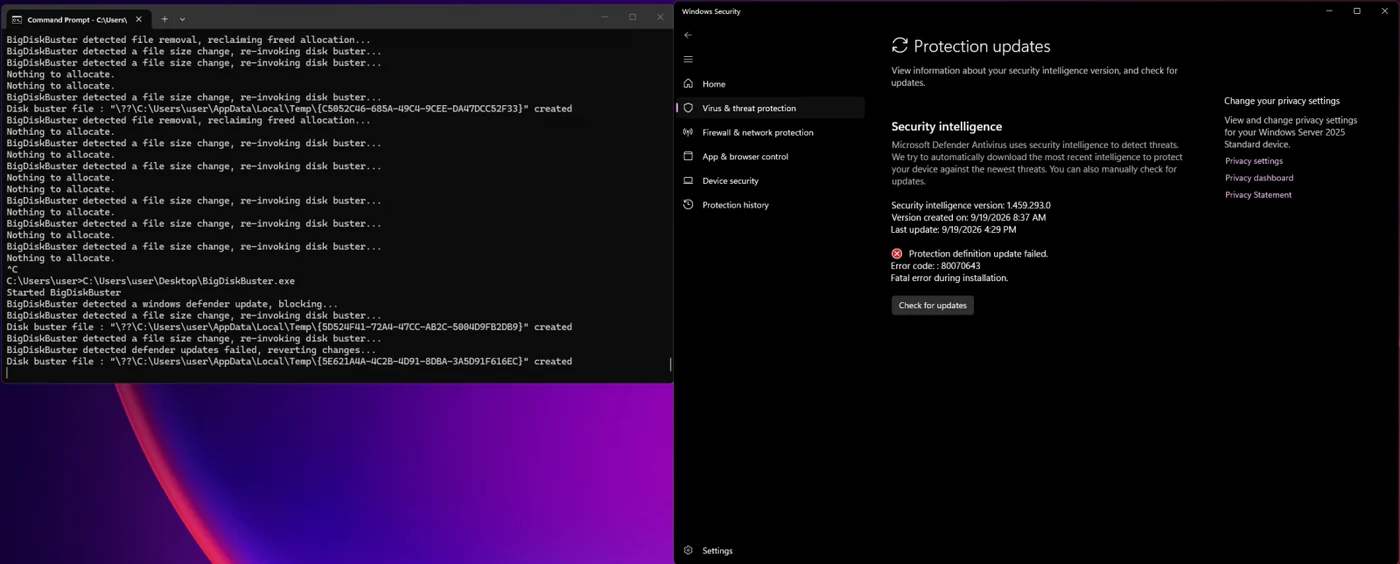
كشف الباحث الأمني عبد الحميد ناصري، المعروف في الأوساط التقنية باسم Nightmare Eclipse، عن ثغرة أمنية من نوع "يوم الصفر" (Zero-day) تؤثر على برنامج الحماية المدمج في نظام ويندوز، Microsoft Defender. وبحسب تقرير نشره موقع BleepingComputer، فإن هذه الأداة التي أطلق عليها الباحث اسم BigDiskBuster تهدف بشكل أساسي إلى تعطيل قدرة برنامج الحماية على تلقي وتثبيت التحديثات الدورية.
تعتمد آلية عمل الأداة على منع النظام من تحديث منصة الحماية أو قواعد بيانات التوقيعات البرمجية، مما يعني أن المستخدم يظل عالقاً مع النسخة الحالية من Defender، وهو ما يجعل النظام عرضة لهجمات جديدة قد لا تكتشفها القواعد القديمة. أوضح الباحث أن الأداة تعمل في الخلفية، وعلى الرغم من أنها تحتاج حالياً إلى بعض التحسينات البرمجية نظراً لكونها في مرحلة "إثبات المفهوم" (PoC)، إلا أنها فعالة في تعطيل وظائف الحماية الأساسية على كافة إصدارات ويندوز المدعومة حالياً.
ارتباط الثغرة بسلسلة هجمات سابقة
لا تعد BigDiskBuster الثغرة الأولى من نوعها التي يطلقها ناصري هذا العام؛ إذ يربط الباحث هذه الإصدارات بنزاع مستمر مع شركة مايكروسوفت عقب إنهاء عمله في الشركة خلال شهر مارس 2025. ووفقاً لما ذكره الباحث عبر حسابه الشخصي، فإن دوافعه ترتبط بـ their alleged unfair termination، حيث بدأ منذ أبريل 2026 في نشر سلسلة من الثغرات الأمنية التي تستهدف مكونات ويندوز الحساسة.
تتشابه هذه الثغرة في وظيفتها مع ثغرة أخرى أطلق عليها اسم UnDefend، والتي كشف عنها في وقت سابق وتحديداً في أبريل. وتؤكد هذه السلسلة من الثغرات وجود نمط مستمر من الهجمات التي تستهدف بشكل خاص Microsoft Defender. وكان ناصري قد أشار في تغريدة له تعليقاً على أداته الجديدة قائلاً: "لقد صنعت أداة مضحكة تمنع Defender تماماً من التحديث، مما يبقيك عالقاً مع نسختك الحالية طالما أن الأداة تعمل في الخلفية".
تراكم الثغرات الأمنية وتحديات الاستجابة
لم يقتصر نشاط الباحث على تعطيل التحديثات فحسب، بل شمل إصدار ثغرات تمنح صلاحيات النظام الكاملة (SYSTEM) مثل ثغرة ShieldCrash التي ظهرت قبل أسبوعين. وتوضح تقارير صحفية صادرة عن كاتب التكنولوجيا Sergiu Gatlan أن هذه الثغرات تعتمد على تجاوزات في آليات الحماية التي سبق لمايكروسوفت إصلاحها، مما يخلق حلقة مفرغة من الثغرات والترقيعات المتلاحقة.
على الرغم من قيام مايكروسوفت بمعالجة بعض الثغرات المكتشفة سابقاً مثل ShieldBreak وRoguePlanet، إلا أن قائمة الثغرات التي نشرها ناصري طوال هذا العام، والتي تضم أسماءً مثل LegacyHive وBlueHammer وRedSun، لا تزال تحتوي على ثغرات تفتقر إلى ترقيعات رسمية. هذا الوضع يثير قلقاً في أوساط الأمن السيبراني، خاصة مع استمرار تهديد مايكروسوفت باتخاذ إجراءات قانونية ضد الأطراف التي تتسبب في "أضرار حقيقية" لعملائها.
خلفية النزاع والردود المتوقعة
بدأت قصة هذا الصراع في March 2025، ومنذ ذلك الحين تحولت منصات التواصل الاجتماعي إلى ساحة لنشر أدوات الاستغلال التقني. من جانبها، لم تصدر مايكروسوفت تعليقاً مفصلاً حول الأداة الجديدة، واكتفت في فترات سابقة بالتحذير من عواقب نشر هذه الأدوات. وتواجه الشركة تحدياً تقنياً كبيراً في الموازنة بين حماية المستخدمين وتطوير أنظمة الدفاع ضد هذه الهجمات التي تستغل ثغرات برمجية معقدة داخل النواة والمكونات الأمنية لنظام ويندوز.
يظل السؤال الجوهري لدى مجتمع الأمن التقني حول المدى الذي يمكن أن تصل إليه هذه الثغرات في التأثير على استقرار أنظمة ويندوز المؤسسية والشخصية. ومع عدم توفر رقعة أمنية لـ BigDiskBuster حتى لحظة كتابة هذا الخبر، يُنصح المستخدمون بالحذر من تحميل أي أدوات غير موثوقة قد تكون مرتبطة بهذه الهجمات، والاعتماد على قنوات التحديث الرسمية لضمان سلامة أنظمتهم.
المصادر
- BleepingComputerNew Windows Defender zero-day blocks Microsoft antivirus updates