كسر تشفير شريحة PlayStation 2 الأصلية بعد 25 عاماً
بعد أكثر من عقدين من الإغلاق، تم فك شفرة الشريحة الأمنية الأخيرة في جهاز بلايستيشن 2 الأصلي، مما يوفر رؤى تقنية نادرة لمجتمع الهواة.
 رضوان عبدالهاديمحرر وكاتب تقني
إنجاز تاريخي في عالم الأجهزة القديمة
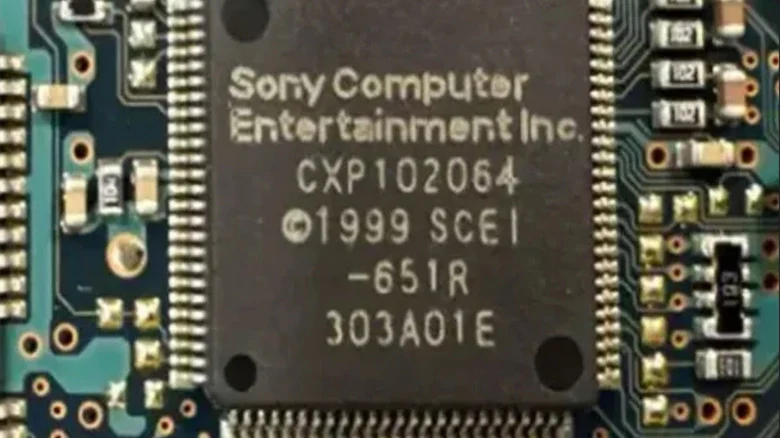
بعد أكثر من 25 عاماً على إطلاق جهاز بلايستيشن 2 الأصلي (Fat PS2)، نجح مطوّر معروف باسم DiscoStarslayer في تحقيق إنجاز تقني كبير من خلال استخراج برنامج الشريحة الأمنية SPC970 MechaCon. هذه الشريحة كانت تعتبر آخر جزء غير مرمّز في الجهاز، وهي المسؤولة عن التحقق من صحة الأقراص وإدارة معظم عمليات الأمان في النظام. الإعلان عن هذا الإنجاز جاء عبر منصة Bluesky، حيث أثنى المطوّر على مساهمة زميله Libby الذي اكتشف الثغرة البرمجية التي جعلت الاستخراج ممكناً.
آلية الثغرة البرمجية المعقدة
تعتمد الشريحة SPC970 على تخزين كودها في ذاكرة ROM قناعية (Mask ROM) لا يمكن كتابتها أو تعديلها، بينما تخزن بيانات الضبط والإعدادات في ذاكرة EEPROM صغيرة سعتها 1 كيلوبايت. لتجاوز هذه الحماية، استغل فريق "spc970-dumper-union" طريقة تعامل الشريحة مع عمليات الكتابة في EEPROM. من خلال فتح جلسة كتابة بإعداد عدد الكتل صفر، حدثت حالة تدفق سالب (Underflow) في العداد الداخلي، مما سمح بإرسال بيانات أكثر من سعة المخزن المؤقت المخصص. هذا الفائض تجاوز الحدود ليكتب في ذاكرة RAM التي تحتوي على مهمة كتابة EEPROM، مما أدى إلى إعادة توجيه عنوان المصدر نحو ذاكرة ROM الخاصة بالشريحة.
تحدي المخاطر المادية على العتاد
رغم نجاح الطريقة البرمجية، إلا أنها تحمل مخاطر مادية حقيقية. تتطلب العملية تكرار الخطوات حوالي 1000 مرة لنسخ كامل صورة البرنامج الثابت بحجم 256 كيلوبايت. كل عملية كتابة تقصّر من عمر ذاكرة EEPROM لأنها تفتقر إلى آلية موازنة التآكل (Wear Leveling) الموجودة في الذاكرة الفلاش الحديثة. لحماية الجهاز، يقوم الأداة بأخذ نسخة احتياطية من EEPROM قبل البدء، ثم استعادتها كلمة بكلمة بعد الانتهاء، مع التحقق من النتيجة باستخدام روتين التلخيص (Checksum) الخاص بالشريحة عند التشغيل. ومع ذلك، يحذّر الأداة الأصلية من Libby أن العملية قد تترك الجهاز غير قادر على العمل بشكل طبيعي أو تتطلب إصلاحاً على مستوى العتاد، مما يجعل الاستخدام على مسؤوليتك الخاصة بالكامل.
نطاق الصور المستخرجة والأجهزة المشمولة
تم رفع جميع البيانات إلى منصة GitHub، وتشمل 22 صورة لبرنامج ثابت تغطي أجهزة بلايستيشن 2 من طرازات اليابان الحصرية SCPH-15000 لعام 2000 وحتى طرازات سلسلة 39000 لعام 2002. كما تشمل الصور لوحات الألعاب الأركيد من Namco System 246 و256 التي استخدمت نفس الشريحة. هذه الأجهزة كانت من آخر الأجزاء غير المقروءة في تاريخ بلايستيشن 2، خاصة بعد أن تم استخراج برنامج شريحة "Dragon" MechaCon في عام 2021. هذه الخطوة تملأ فجوة معرفية كبيرة تغطي حوالي 20 رقم طراز من السنوات الثلاث الأولى لإطلاق الجهاز.
التأثير على المحاكاة والأمان
على الرغم من أن الصور وحدها لا توفر معلومات كافية لبناء محاكي لقارئ أقراص ضوئي، إلا أنها تدعم تطوير شريحة تعديل (Modchip) تحل محل شريحة MechaCon مع الحفاظ على وحدة المعالجة الرقمية للإشارات (DSP) في القرص. وبما أن ألعاب بلايستيشن 2 لم تكن مشفرة، لا تكشف هذه البيانات أسراراً جديدة حول محتوى الألعاب، لكنها تكشف الكود الخلفي لتشفير "MagicGate" الخاص ببطاقات الذاكرة وملفات KELF التنفيذية. يشير المساهم uyjulian إلى أن هذه البيانات ستغذي في النهاية محاكاة منخفضة المستوى للنظام بالكامل. حالياً، لا تعمل محاكيات مثل PCSX2 بكود الشريحة الفعلي، بل تعيد تنفيذ أوامرها بلغة C++ وتقرأ ملفات من القرص الصلب لتقليد السلوك، مما يجعل البيانات الحقيقية ضرورية لمحاكاة دقيقة لمسارات المصادقة.
المستقبل: البحث عن ثغرات جديدة
المهمة الأولى لهذه الصور هي البحث عن ثغرة تفتح إمكانية قفل الأجهزة القديمة، مشابهة لما حدث مع شريحة Dragon التي سمحت لاحقاً بتطوير استغلال MechaPwn. في حالة Dragon، استغرق الباحثون شهراً واحداً فقط لكسر الحماية لأن سوني صممت الشريحة لقبول التحديثات، مما أعطى الباحثين نقطة ضعف. على العكس من ذلك، لا يمكن تحديث شريحة SPC970 إطلاقاً؛ فقد تم حفر كودها في العتاد منذ عام 2000 ولم يتغير أبداً. هذا يعني أن أي ثغرة مستقبلية ستكون أصعب في الاكتشاف، لكن توفر الكود المصدري لأول مرة يجعل هذا البحث ممكناً، مما يتيح إمكانية تطوير أدوات فتح غير مدعومة سابقاً لهذه الطرازات المبكرة.
المصادر
- EngadgetThe original PlayStation 2 security chip has been reverse engineered
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
ارتفاع سعر جهاز Nvidia Shield TV بنحو 100 دولار
ارتفع سعر جهاز البث المنزلي Nvidia Shield TV Pro بمقدار 100 دولار ليصل إلى 299.99 دولاراً، متأثراً بارتفاع تكاليف الذاكرة والمكونات بسبب الذكاء الاصطناعي.
10 طرق ذكية لإعادة استخدام هاتف أندرويد القديم
اكتشف كيف يمكن تحويل هاتف أندرويد القديم إلى لوحة تحكم للبيت الذكي، أو كاميرا مراقبة، أو جهاز ألعاب محمول، مع الحفاظ على أداءه في مهام محددة.
استوديو Kojima Productions ينفي شائعات تعثره المالي بعد تغير خطط Physint
بعد تقارير عن استغناء سوني عن مشروع Physint وانتقاله إلى منصة Xbox، خرج استوديو Kojima Productions عن صمته ليؤكد استقراره المالي وقوة علاقته بـ PlayStation.
ميديا تيك تطلق شريحة Dimensity CX C10 Max لأجهزة Googlebook
تستعد ميديا تيك للدخول بقوة إلى سوق الحواسيب المحمولة عبر شريحتها الرائدة Dimensity CX C10 Max، التي ستظهر لأول مرة في جهاز قادم من لينوفو يعمل بنظام Googlebook.