تحديثات تقنية واسعة لنظام الكشف عن الأسرار في جيت هب
أطلقت منصة جيت هب مجموعة من التحديثات والإصلاحات التقنية الشاملة لنظام الكشف عن الأسرار، متضمنة تعديلات على سجلات التدقيق، وتحسينات في التنبيهات المخصصة، ودعم الرموز المشفرة.
 رضوان عبدالهاديمحرر وكاتب تقني
تحديثات هامة على أحداث سجل التدقيق وسجلات المؤسسات
أعلنت منصة جيت هب في التحديث الأخير لخاصية الكشف عن الأسرار عن تغيير تقني هام يؤثر على أحداث سجل التدقيق. فاعتباراً من 12 نوفمبر 2026، سيتحول حقل الأعمال في أحداث سجل التدقيق المتأثرة والمتمثلة في secret_scanning_alert.* و secret_scanning_push_protection.bypass، ليتحول من اسم العرض الخاص بالمؤسسة إلى الرمز التعريفي للمؤسسة. وتوصي المنصة المطورين بضرورة تحديث عمليات التكامل الآلية التي تعتمد على تصفية البيانات باستخدام اسم العرض، وذلك لضمان قبول كلا التنسيقين أو الاعتماد على المعرف الرقمي للمؤسسة قبل موعد التطبيق الرسمي لضمان استمرارية العمل دون انقطاع. ويمكن الرجوع إلى GitHub Changelog للاطلاع على التفاصيل الأصلية للمصدر.
يظل حقل الأعمال عبارة عن سلسلة نصية، بينما تبقى أسماء الأحداث وقيم معرفات الأعمال الرقمية من دون أي تغييرات جوهرية، مع توجيه الفرق التقنية للاطلاع على التوثيق الرسمي المتعلق بـ enterprise audit log events لضمان توافق أنظمتهم.
تحسينات تنبيهات الأنماط المخصصة وإبطال الرموز
شملت التحسينات الجديدة معالجة تنبيهات الأنماط المخصصة، حيث تبقى التنبيهات المفتوحة الحالية على حالتها ولا يتم إغلاقها وإعادة فتحها عند قيام عملية إعادة الفحص بالتحقق من أنها لا تزال تتطابق مع نمط مخصص تم تعديله مسبقاً، وهو ما يقلل من التشويش على فرق التطوير ويسهل تتبع الأخطاء الأمنية.
إلى جانب ذلك، وفي المستودعات الخاصة والداخلية على منصة جيت هب التي تفعيل ميزة الكشف عن الأسرار فيها، أصبح إجراء الإبطال الحالي المتاح في المعاينة العامة يدعم الآن رموز الوصول الشخصية المشفرة بنظام Base64، سواء كانت كلاسيكية أو دقيقة الحبيبات، بالإضافة إلى رموز الوصول إلى واجهة برمجة التطبيقات OAuth، ورموز الوصول الخاصة بمستخدمي تطبيقات جيت هب، حيث تقوم المنصة بفك تشفير القيمة تلقائياً لتسهيل عملية التأمين.
تطوير واجهات برمجة التطبيقات وربط بيانات الطلبات
فيما يتعلق بتكامل الأنظمة وربط البيانات، أصبحت حمولات بيانات خطافات الويب لطلبات الإلغاء تتضمن الآن حقل رقم طلب الإلغاء المرتبط بنطاق المستودع، والذي يتوفر عادة في واجهة برمجة التطبيقات REST API. ويمكن للمطورين الآن استخدام المستودع ورقم الطلب معاً لربط الطلبات بفعالية عبر مختلف أدوات التكامل والتطبيقات المستخدمة.
علاوة على ذلك، تم تصحيح مشكلة الاستجابات الخاصة بطلبات التجاوز التي كانت ترجع تفاصيل فارغة لنوع السر وموقعه في استجابات واجهة برمجة التطبيقات وحمولات خطافات الويب لعمليات الدفع عبر سطر الأوامر عندما يتم تشغيل قاعدة مستودع أخرى بعد عملية الكشف عن الأسرار. كما تم حل مشكلة فشل عمليات الدفع الناتجة عن إدخالات أدوار المؤسسة الحالية في قوائم المراجعين، وأخطاء الخادم عند تعيين تكوينات مراجعين صالحة للمستودعات المملوكة للمؤسسات عبر واجهة برمجة التطبيقات.
معالجة أخطاء الإدخال وتحسين تجربة المستخدم
على صعيد الاستجابة البرمجية، باتت الطلبات التي يتم رفضها بواسطة خدمة الفحص نتيجة وجود معاملات غير صالحة تعيد رمز الحالة 422 بدلاً من رمز خطأ الخادم الداخلي 500. يتيح هذا التعديل للأنظمة المتكاملة التمييز بدقة بين أخطاء الإدخال التي يرتكبها المستخدم وأعطال الخادم الفعلية.
وفي جانب تجربة الاستخدام وإمكانية الوصول، أصبح وضع حالة الانتظار الظاهرة على التنبيه قابلاً للتركيز باستخدام لوحة المفاتيح دون الحاجة لتفعيل إجراء فعلي. إضافة إلى ذلك، أصبح تدفق عملية الإبطال يعلن بوضوح عن مستوى التقدم لمستخدمي برامج قراءة الشاشة، مع نقل التركيز التلقائي إلى لوحة الإكملار فور ظهورها.
مشاركة الملاحظات ومجتمع المطورين
دعت منصة جيت هب كافة المطورين والمستخدمين إلى مشاركة آرائهم وملاحظاتهم حول هذه التحديثات والتحسينات التقنية الجديدة عبر المساحة المخصصة للتفاعل والنقاش في مجتمع جيت هب، وذلك لضمان تحسين الخدمات الأمنية بصورة مستمرة تلبي احتياجات فرق التطوير العالمية.
المصادر
- GitHub ChangelogUpdates to GitHub secret scanning
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
إطلاق واجهة برمجة تطبيقات الدمج غير المتزامن على جيت هب
أعلنت منصة جيت هب عن التوفر العام لواجهة برمجة تطبيقات الدمج غير المتزامن لطلبات السحب، لتسهيل إدارة المستودعات النشطة بمرونة وأمان.
تحديث واجهة برمجة تطبيقات Dependabot لدعم إصدارات التبعيات
أعلنت GitHub Changelog عن تحديث في واجهة برمجة التطبيقات REST API لتنبيهات Dependabot لتمكين المطورين من جلب إصدارات التبعيات المصابة مباشرة.
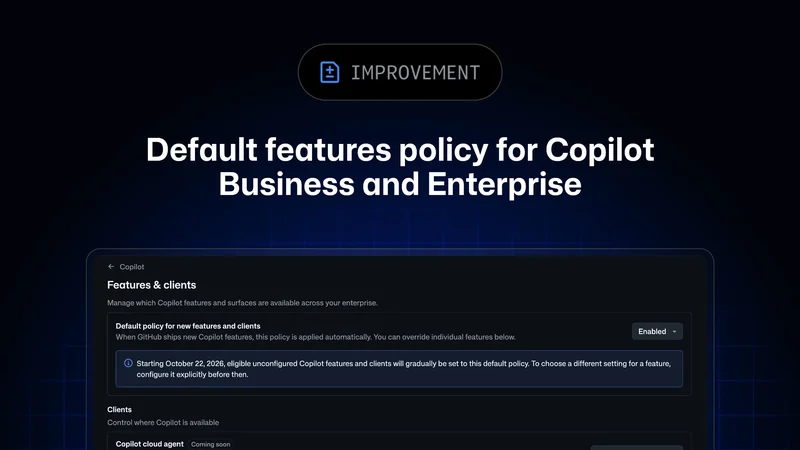
GitHub يفعّل سياسات Copilot افتراضياً للشركات والمؤسسات
أعلنت GitHub عن سياسة جديدة لفعّل ميزات Copilot المتوفرة للشركات والمؤسسات، مع فترة إعداد تمتد 28 يوماً قبل دخولها حيز التنفيذ في أكتوبر.
GitHub تتيح إدارة شرط تغطية الشيفرة عبر REST API
أعلنت GitHub إتاحة إدارة شرط تغطية الشيفرة في قواعد المستودعات عبر REST API، مع دعم الحد الأدنى للتغطية أو تراجعها في طلبات السحب.