
GitHub يضيف ميزة إثبات الحضور للأعمال الحساسة
تسعى GitHub إلى سد الفجوات الأمنية الناتجة عن اختراق الجلسات عبر فرض طبقة تحقق إضافية.
 رضوان عبدالهاديمحرر وكاتب تقني
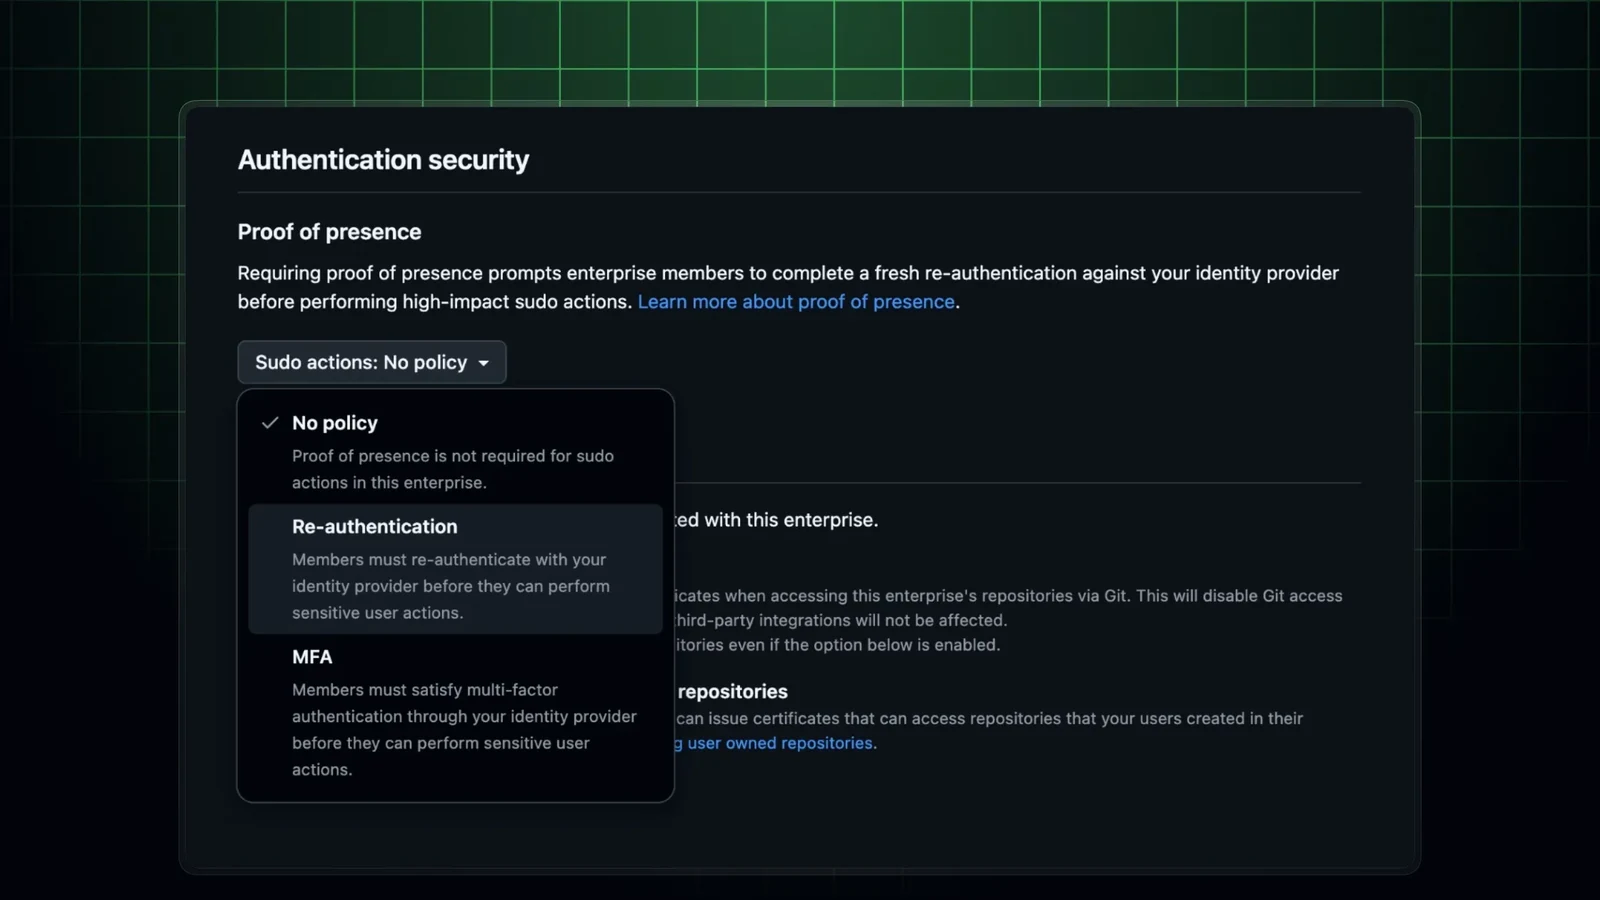
إطلاق ميزة إثبات الحضور
أعلنت GitHub عن إطلاق ميزة جديدة تسمى إثبات الحضور (Proof of Presence) ضمن حسابات GitHub Enterprise Cloud. تتيح هذه الميزة للمشرفين إلزام الأعضاء بإجراء إعادة مصادقة تفاعلية أو اجتياز تحدي أمني متعدد العوامل قبل تنفيذ أي إجراءات عالية التأثير. وتُعد هذه الخطوة توسيعاً لوضع sudo الخاص بـ GitHub، حيث تفرض مستوى أمان أعلى عند الحاجة إليه، مما يعزز حماية بيئات التطوير المؤسسية. ويمكن الرجوع إلى GitHub Changelog للاطلاع على التفاصيل الأصلية للمصدر.
الهدف من الميزة
تستهدف الميزة الجديدة معالجة الثغرات التي تستغلها الهجمات الحديثة، خاصة تلك التي تعتمد على ملفات تعريف الارتباط للجلسات المسروقة أو رموز المصادقة طويلة العمر. تؤكد GitHub أن إثبات الحضور يضمن وجود شخص حقيقي ومصرح به في لحظة تنفيذ الإجراء الحساس، وليس مجرد استخدام لجلسة أو رمز صالح. يتم التحقق من ذلك بإعادة توجيه المستخدم إلى مزود الهوية الخاص به للتحقق، مما يسمح بإعداد سياسات مخصصة لحكم الإجراءات المتخذة على المنصة. ويمكن الرجوع إلى Back to changelog للاطلاع على التفاصيل الأصلية للمصدر.
كيف تعمل الميزة
عندما يحاول عضو في المؤسسة تنفيذ إجراء عالي التأثير، مثل إنشاء رمز، أو تحرير خطافات الويب (webhooks)، أو تغيير إعدادات الأمان التنظيمية، أو عرض رموز الاسترداد، تقوم GitHub بإعادة توجيهه إلى مزود الهوية (IdP) لإشباع سياسة مصادقة محددة. قد تتطلب هذه السياسة تنفيذ المصادقة متعددة العوامل، أو التحقق من توافق الجهاز، أو مجرد تسجيل الدخول مرة أخرى لإثبات حداثة الجلسة. لا تسمح المنصة باستمرار الإجراء إلا إذا عاد المستخدم من مزود الهوية بدليل على استيفاء السياسة المطلوبة.
نموذج الجلسة والصلاحية
تعتمد ميزة إثبات الحضور على نفس نموذج الجلسة المستخدم في وضع sudo. بعد اجتياز التحدي بنجاح، يمكن للمستخدم الاستمرار في تنفيذ الإجراءات عالية التأثير في جلسة المتصفح تلك لمدة ساعتين دون الحاجة إلى إجراء فحص إثبات حضور آخر. هذا النموذج يوفر توازناً بين الأمان وسهولة الاستخدام، حيث يقلل من تكرار طلبات التحقق أثناء العمل المستمر على مهام حساسة.
خيارات التكوين
إذا كانت مؤسستك تستخدم Microsoft Entra ID للمصادقة الأحادية (SSO)، يمكنك تكوين إثبات الحضور لإضافة طبقة تحقق إضافية من خلال أحد المتطلبات التالية: إعادة المصادقة، حيث يقوم العضو بالمصادقة مرة أخرى مع مزود الهوية، وقد تكفي كلمة المرور حسب السياسة. أو المصادقة متعددة العوامل (MFA)، حيث يقوم العضو بالمصادقة مرة أخرى واجتياز تحدي إضافي متعدد العوامل، مثل تطبيق المصادقة أو البصمة الحيوية، كما هو مُعد في مزود الهوية الخاص بك.
الامتثال والمتطلبات التنظيمية
تسهم هذه الميزة في تحسين وضعية الأمان من خلال منع استخدام الاعتمادات المخترقة أو الخاطفة، أو الوكلاء الذين يتخذون خطوات إضافية دون علم الإدارة. كما تساعد العملاء الخاضعين لتنظيمات صارمة على تلبية متطلبات الامتثال التي تشترط المصادقة الحديثة قبل العمليات الحساسة، استناداً إلى أطر عمل مثل FDA Part 11. وتخطط GitHub لإضافة دعم لإثبات الحضور قبل دمج طلبات السحب (pull requests) قريباً.
المصادر
- GitHub ChangelogRequire proof of presence for high-impact actions