حملة برمجيات خبيثة 'Midnight Mimosa' تستهدف هواتف أندرويد منخفضة التكلفة
اكتشف باحثون برمجيات خبيثة مدمجة مسبقاً في أجهزة أندرويد منخفضة التكلفة، مما يسمح للمهاجمين بالتحكم في الأجهزة وتنفيذ عمليات احتيال إعلاني دون علم المستخدمين.
 رضوان عبدالهاديمحرر وكاتب تقني
اكتشاف حملة 'Midnight Mimosa' في سلسلة التوريد
كشفت شركة Bitdefender عن حملة برمجيات خبيثة جديدة تحمل اسم 'Midnight Mimosa'، والتي تستهدف الهواتف الذكية منخفضة التكلفة التي تعمل بنظام أندرويد. تعتمد هذه الحملة على زرع برمجيات خبيثة مباشرة في البرنامج الثابت (Firmware) للأجهزة، مما يمنح المهاجمين صلاحيات نظام عالية المستوى. وفقاً لـ BleepingComputer، تم اكتشاف أن هذه البرمجيات تتيح للمهاجمين تثبيت تطبيقات ضارة بصمت، وتنفيذ عمليات احتيال إعلاني، وتحويل الأجهزة إلى وكلاء شبكة سكنية (Residential Proxies). ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
يُعتقد أن البرمجيات الخبيثة تم إدخالها في مرحلة ما من سلسلة توريد الأجهزة، لكن لا يزال من غير الواضح المسؤول عن تعديل البرنامج الثابت أو المرحلة الدقيقة التي حدث فيها العبث. تعمل البرمجيات على أجهزة تستخدم معالجات MediaTek، مما يسمح لها بتنفيذ أكواد محملة عن بُعد ومنح صلاحيات حساسة دون أي تفاعل من المستخدم.
نطاق الانتشار والأجهزة المتأثرة
أفاد باحثو Bitdefender بأن الحملة أثرت على آلاف الأجهزة في أكثر من 150 دولة على مدى عامين تقريباً. كانت المكسيك وفرنسا وإيطاليا والولايات المتحدة وألمانيا والبرازيل وإسبانيا من بين الدول الأكثر تضرراً. وجد الباحثون برمجيات خبيثة مثبتة مسبقاً في أجهزة تحمل أسماء نماذج مرتبطة بصنّاع معروفين، مثل Doogee S200 X و Cubot KINGKONG X، بالإضافة إلى هواتف تدّعي أنها من إنتاج سامسونج وآبل.
في منشور على منتديات XDA، أبلغ مالكو هواتف Cubot و Doogee عن اكتشاف تطبيقات مشبوهة تعيد تثبيت نفسها تلقائياً بعد محاولة إزالتها. كما أبلغ أحد مالكي هاتف Doogee Fire 3 Max عن إصابة جهازه بالبرمجيات الخبيثة بعد تحديث البرنامج الثابت الرسمي، حيث اختفت العدوى بعد استعادة نسخة أقدم من البرنامج، لكنها عادت عند إعادة تثبيت التحديث.
آلية العمل والصلاحيات النظامية
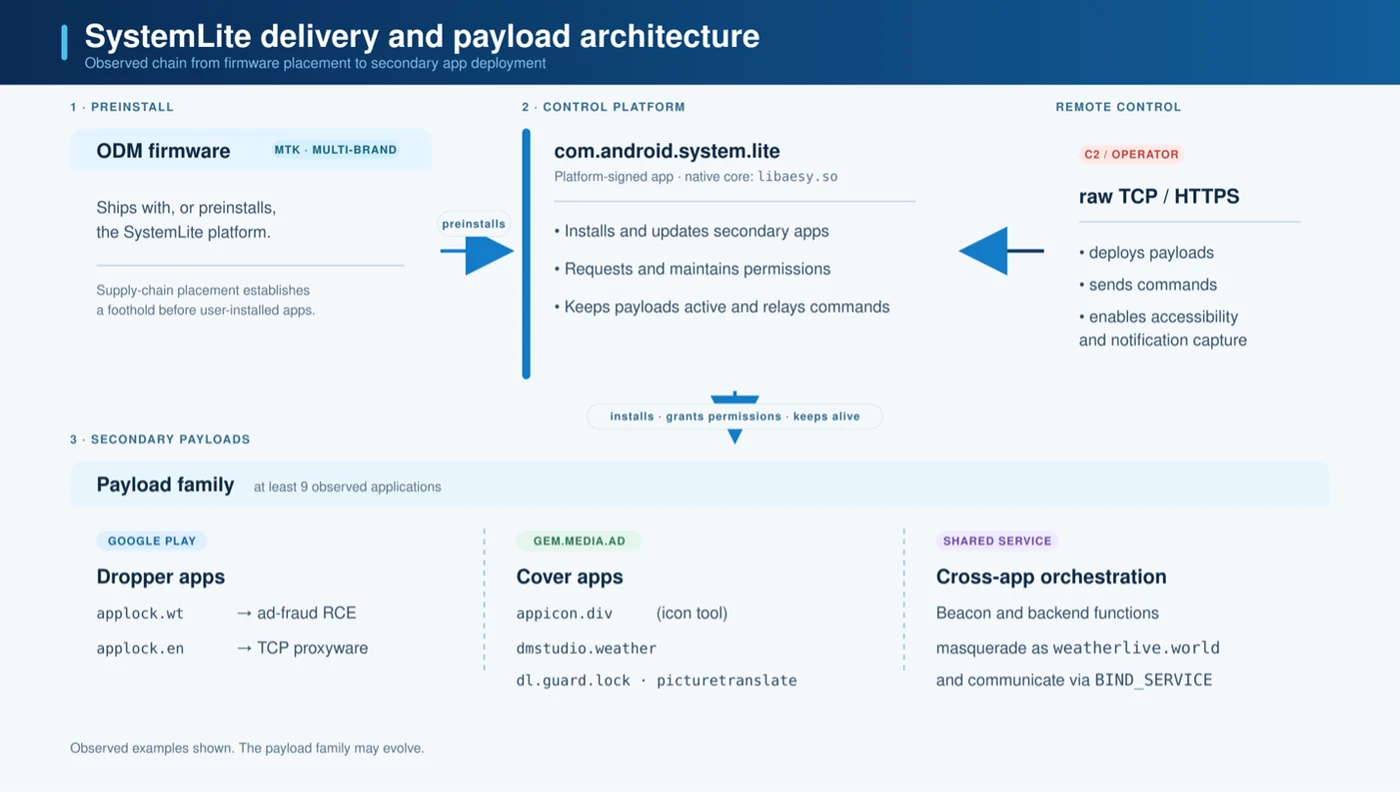
على عكس برمجيات أندرويد الخبيثة التقليدية التي تتطلب من المستخدم تثبيت تطبيق ضار، فإن 'Midnight Mimosa' تكون مثبتة بالفعل في قسم النظام (System Partition) عند استلام العملاء لهواتفهم. تتنكر البرامج الخبيثة في شكل حزم نظام أندرويد مشروعة، باستخدام أسماء مثل com.android.system.lite و com.android.sys.prot و com.android.sys.gmsprot.
بما أن هذه التطبيقات موقعة وتعمل بصلاحيات نظام مرفوعة، فلا يمكن إزالتها عبر عملية إلغاء التثبيت العادية في أندرويد. اكتشف Bitdefender الحملة بعد أن رصدت تقنية كشف الشذوذ في التطبيقات (App Anomaly Detection) تطبيق نظام مشبوهاً يقوم بتثبيت وإزالة تطبيقات أخرى بصمت. أظهرت التحقيقات اللاحقة أن هذا التطبيق جزء من إطار عمل برمجيات خبيثة أكبر يقوم بتحميل وحدات إضافية من خوادم أمر وتحكم (C2) لتنفيذ أنشطة ضارة مختلفة.
الاحتيال الإعلاني وتطبيقات الغطاء
حدد الباحثون حوالي 32 تطبيقاً موزعاً عبر هذا الإطار العمل، بما في ذلك تطبيقات متنكرة على شكل أدوات طقس، ومديري ملفات، وقابلات قفل التطبيقات، وأدوات OCR، ومحررات صوت. يوضح Bitdefender أن تطبيق النظام نفسه لا يسجل الانطباعات والنقرات الاحتيالية، بل إن محرك الإيرادات يقوده التطبيقات الوهمية التي تُسقطها البرمجيات الخبيثة.
تقوم هذه التطبيقات الوهمية بتحميل إعلانات حقيقية عبر SDK إعلاني مشروع، بهدف عرض نافذة غير مرئية فوق التطبيقات الأخرى لتسجيل الإعلانات المعروضة. تستخدم البرمجيات الخبيثة تقنيات مصممة لتجنب حمايات أندرويد؛ فعلى سبيل المثال، تقوم بإيقاف متجر Google Play مؤقتاً قبل تثبيت التطبيقات الضارة لمنع Google Play Protect من اكتشاف التثبيت، ثم تعيد تفعيله بعد اكتمال العملية لتجنب إثارة الشكوك.
تحويل الهواتف إلى وكلاء شبكة
تشمل البرمجيات الخبيثة أيضاً ميزات تحول الهواتف المصابة إلى وكلاء شبكة سكنية يمكنها إعادة توجيه حركة المرور عبر الشبكة. حدد Bitdefender تطبيقاً خبيثاً متنكراً في شكل قفل تطبيقات باسم com.mobile.applock.en، يحتوي على مكون وكيل TCP يسجل الأجهزة المصابة مع خادم أمر عن بُعد.
بمجرد التسجيل، يمكن إرسال تعليمات للبرمجيات الخبيثة للاتصال بمضيفات محددة وإعادة توجيه المرور عبر الجهاز المصاب. يتيح ذلك للمهاجمين توجيه حركة المرور الخبيثة عبر اتصالات الإنترنت الخاصة بمالكي الهواتف، مما يخفي المصدر الحقيقي للهجمات أو يسمح بالوصول إلى الأجهزة القابلة للوصول من الجهاز المصاب. أكد Bitdefender أن بنية أمر وتحكم الوكيل كانت تعمل وتقبل تسجيل الأجهزة، لكن لم يتم تأكيد إعادة توجيه الحركة فعلياً خلال اختبارات الباحثين.
تطبيقات متجر جوجل والصعوبات في الإزالة
اكتشف الباحثون أيضاً 13 تطبيقاً أندرويد موزعاً عبر متجر Google Play تحتوي على نفس كود الاحتيال الإعلاني وتتواصل مع بنية 'Midnight Mimosa' المعروفة. على عكس مكونات النظام المثبتة مسبقاً، لا تتمتع هذه التطبيقات بصلاحيات مرفوعة تتيح لها تثبيت برمجيات أخرى بصمت، لكنها لا تزال قادرة على عرض إعلانات خارج واجهة المستخدم، بما في ذلك عندما لا يكون المستخدم يستخدم الهاتف.
وزعت هذه التطبيقات باستخدام 13 شهادة توقيع مختلفة وحسابي مطور على الأقل. كما وجد الباحثون برنامجاً ثابتاً موقّعاً بشهادات مرتبطة بصانع الأجهزة الصيني Shenzhen Zediel، لكن من غير الواضح ما إذا كانت الشركة مشاركة في الحملة. بالنسبة للمستهلكين المتأثرين، فإن إزالة البرمجيات الخبيثة صعبة لأنها مثبتة كتطبيق نظام عالي الصلاحيات، وتتطلب عملية تنظيف على مستوى البرنامج الثابت أو تعطيل المكون الخبيث باستخدام Android Debug Bridge (ADB)، وهو أمر معقد للعديد من المستخدمين.
المصادر
- BleepingComputerLow-cost Android phones ship with residential proxy malware
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
برمجية خبيثة مدمجة مسبقاً تستهدف هواتف أندرويد منخفضة التكلفة
كشفت Bitdefender عن حملة برمجيات خبيثة تُسمى Midnight Mimosa مدمجة مسبقاً في هواتف أندرويد منخفضة التكلفة، تؤثر على آلاف الأجهزة في أكثر من 150 دولة وتنفذ عمليات احتيال إعلاني.
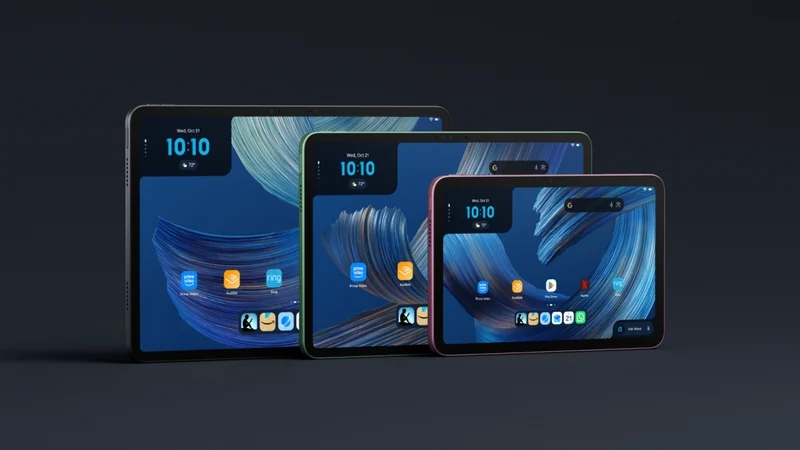
أمازون تكشف عن أجهزة Alexa Tablet الجديدة بدعم متجر Play
أطلقت أمازون سلسلة أجهزة لوحية جديدة تحت اسم Alexa Tablet، تتميز بتصميم مستوحى من آيباد وتدعم متجر Google Play رسمياً لأول مرة، مع خيارات شاشة متطورة ومعالجات قوية.
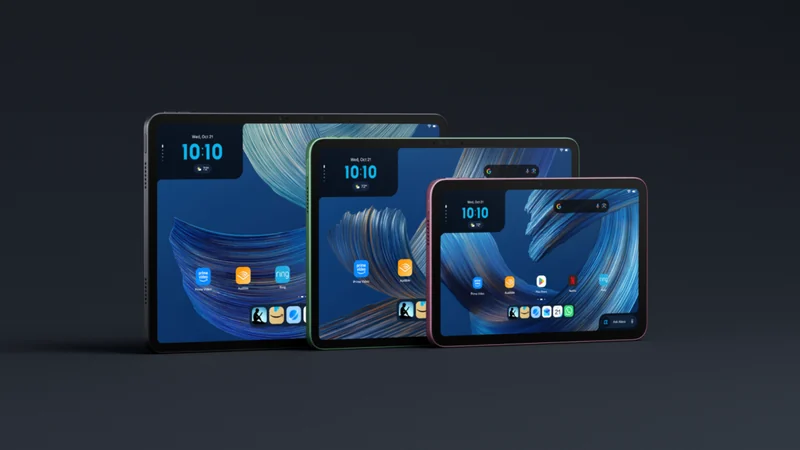
أمازون تطلق حواسيب Alexa الجديدة بنظام أندرويد الكامل
تتخلى أمازون عن علامة Fire لصالح Alexa، وتقدم حواسيب لوحية معتمدة من جوجل تدعم متجر Play، مع تصميم موحّد ومعالجات MediaTek متطورة.
تفاصيل تحديثات نظام جوجل لأجهزة أندرويد لشهر أكتوبر 2026
تعرف على أبرز ميزات تحديثات نظام جوجل لشهر أكتوبر 2026 لأجهزة أندرويد، والتي تشمل تحسينات متجر جوجل بلاي، وخدمات الأمان، وشبكة العثور على الأجهزة.