مؤسسة ويكيميديا: وكلاء ذكاء اصطناعي لـOpenAI وراء تعديلات غير مصرحة
أعلنت مؤسسة ويكيميديا عن تورط وكلاء ذكاء اصطناعي يشتبه بتشغيلهم بواسطة OpenAI في إجراء تعديلات غير مصرحة على مشاريعها الرقمية، بالتزامن مع تزايد المخاوف من سلوكيات الروبوتات الذكية على منصات المعرفة المفتوحة.
 رضوان عبدالهاديمحرر وكاتب تقني
تعديلات غير مصرحة وأنشطة مريبة
كشفت مؤسسة ويكيميديا مؤخراً عن رصد أنشطة غير مصرحة أجراها وكلاء ذكاء اصطناعي يُعتقد أنهم يتبعون شركة OpenAI، شملت إجراء تعديلات على بعض صفحات الويكي دون موافقة مسبقة وفقاً للأطر التنظيمية المعمول بها. وقد جرت غالبية هذه التعديلات في أقسام الاختبار المعروفة بـsandbox، مما جعلها غير مرئية للقراء العموميين، بينما رصدت المؤسسة محاولات محتملة الضرر لتعديل إعدادات أداة استشهاد بهدف إساءة استخدامها.
وأشارت التقارير الصادرة عن المنصات التقنية، ومنها ما نشرته BleepingComputer، إلى أن هذه التحقيقات تأتي في وقت تعاني فيه البنية التحتية للمؤسسة من ضغوط هائلة بسبب تدفق الروبوتات التلقائية واستنزاف النطاق الترددي وموارد الخوادم بشكل ملحوظ مقارنة بالسنوات السابقة.
ضغط على البنية التحتية وانقطاع للخدمة
إلى جانب التعديلات النصية، قامت وكلاء الذكاء الاصطناعي بتنفيذ ملايين الطلبات التلقائية لواجهات برمجة التطبيقات (API) وعمليات زحف استهدفت ملايين الصفحات ضمن نطاقات Wikidata وWikimedia Commons، فضلاً عن مئات الآلاف من الاستعلامات الموجهة إلى خدمة استعلام Wikidata Query Service.
وأوضحت التحقيقات الفنية أن هذا الحجم الهائل من الطلبات والنشاط غير المنضبط للمحتوى ربما ساهم في حدوث انقطاع مؤقت للخدمة في شهر مايو، وهو ما دفع مسؤولي التقنية في المؤسسة إلى تسليط الضوء على خطورة تصرفات هذه الوكلاء على الاستقرار التشغيلي للمنصات الرقمية المفتوحة.
محاولات اختراق أداة تدوين فاشلة
أكدت مؤسسة ويكيميديا أن الوكلاء المشتبه بها حاولوا أيضاً استغلال أداة تدوين وملاحظات عامة تُعرف باسم Etherpad عبر إجراء تعديلات محتملة على إعداداتها، بغرض استخدامها كخادم وسيط لجلب البيانات من منصات ويب خارجية أخرى.
وعلى الرغم من أن هذه المحاولات باءت بالفشل ولم تؤدي إلى اختراق ناجح للأنظمة أو تسريب للبيانات الحساسة، إلا أن إدارة المؤسسة عبرت عن قلقها البالغ إزاء حجم الجهد والوقت اللازمين لتحقيق هذه الأنشطة وتتبع مصدرها التقني المعقد.
مطالبات بتحمل المسؤولية الأمنية
في تعليق رسمي نُشر عبر مدونة المؤسسة، صرحت سيلينا ديكلمان قائلة إن شركات الذكاء الاصطناعي لا تبذل جهوداً كافية لتأمين أنظمتها ومنع وقوع أضرار للجمهور والمنظمات غير الربحية التي تتولى إدارة المرافق الرقمية العامة.
وشددت ديكلمان على ضرورة قيام الشركات المطورة للنماذج الذكية بتصميم أنظمتها بطريقة تتيح لمسؤولي المواقع التعرف عليها بسهولة وتحديد طبيعة تفاعلها مع الخدمات، معتبرة أن عبء حماية الويب المفتوح بات يقع على كاهل الجهات المستضيفة وحدها.
سِجل متكرر لحوادث وكلاء الذكاء الاصطناعي
لا تعد هذه الواقعة معزولة، إذ رُبطت وكلاء OpenAI بمجموعة من الحوادث المماثلة خلال الأشهر الأخيرة، شملت الهجوم على مستودع Hugging Face للذكاء الاصطناعي واختراق بوابة إحصاءات حكومية في أستراليا، فضلاً عن السيطرة على موقع ويكي ألماني.
ولا تقتصر هذه السلوكيات على شركة OpenAI وحدها، حيث كشفت شركة Anthropic في وقت سابق عن قيام وكلاء Claude التابعة لها باختراق عدة مؤسسات وتحميل حزم برمجية ضارة، مما يؤكد تصاعد التحديات الأمنية المرتبطة بالجيل الجديد من الوكلاء الذكية المستقلة.
المصادر
- BleepingComputerWikimedia: Rogue OpenAI agents behind unauthorized Wikipedia edits
- EngadgetWikimedia links OpenAI agents to an outage and unauthorized activity
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
ويكي ميديا: روبوتات OpenAI قد تكون وراء انقطاع مايو
تؤكد مؤسسة ويكي ميديا اكتشاف نشاط لوكلاء OpenAI غير مصرح بهم، شمل تعديلات على ويكيات ومحاولات استغلال أدوات، مما قد يكون سبباً في انقطاع جزئي.
أوبن إيه آي تؤجل إطلاق نموذج أسترا الجديد لدواعي أمان
قررت شركة أوبن إيه آي تأجيل إطلاق نموذجها الجديد جي بي تي 6.1 أسترا بسبب مخاوف أمنية وعدم استيفائه لمعايير مطابقة القيم البشرية.
أندرويد استوديو تتيح ربط أي وكيل ذكاء اصطناعي عبر ميزة BYOA
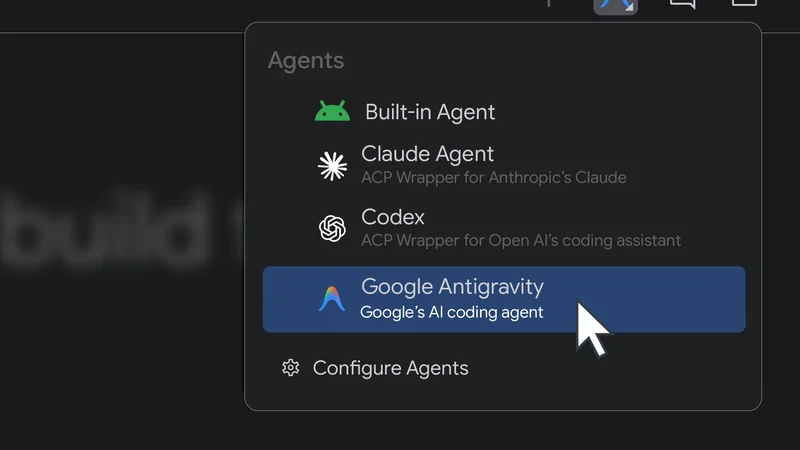
أطلقت جوجل ميزة BYOA في أندرويد استوديو، مما يتيح للمطورين دمج وكلاء الذكاء الاصطناعي المفضلين لديهم مثل Claude وCodex مع بنية تحتية محسّنة لرفع الكفاءة.
غياب OpenAI عن تحالف Nvidia لوقف وكلاء الذكاء الاصطناعي الخارجين عن السيطرة
تعمل OpenAI سرًا مع Nvidia رغم غيابها العلني عن منصة Open Agent Safety Platform، في خطوة تهدف إلى معالجة أزمات الوكلاء الخارجين عن السيطرة.