
كلاودفلير تختبر جدارها الناري بنماذج ذكاء اصطناعي متقدمة
اعتمدت شركة كلاودفلير على نماذج ذكاء اصطناعي متقدمة لمحاكاة هجمات سيبرانية ديناميكية، مما أتاح لها تحديد ثغرات في جدارها الناري (WAF) وإصلاحها.
 رضوان عبدالهاديمحرر وكاتب تقني
منهجية الاختبار الديناميكي بالذكاء الاصطناعي
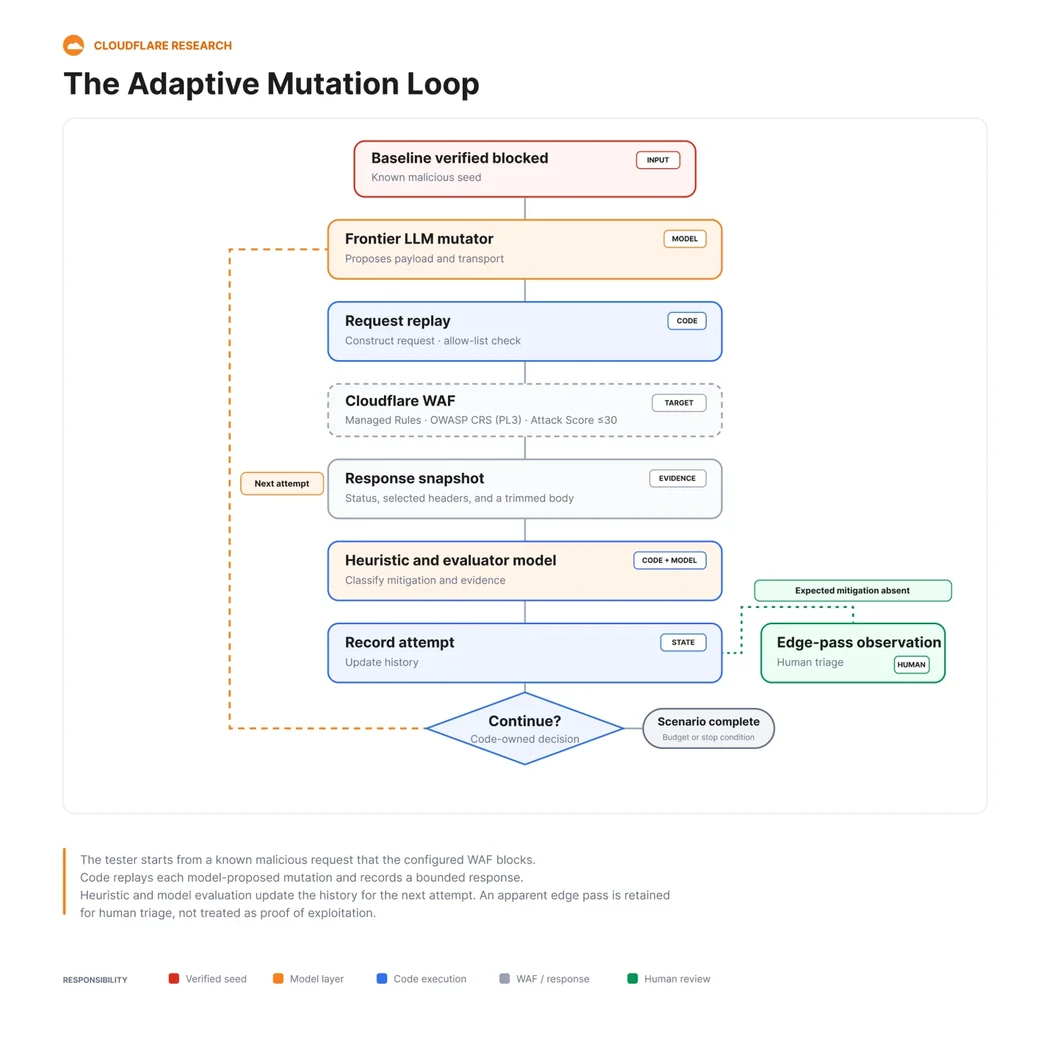
استجابةً لسؤال متكرر حول جاهزية جدران الحماية أمام نماذج الذكاء الاصطناعي المتقدمة، قررت كلاودفلير إجراء اختبار شامل. بدلاً من الاعتماد على الاختبارات الثابتة التي تحلل الكود دون تنفيذه، أو الاختبارات الديناميكية التقليدية، طور الفريق نظاماً يجعل نموذج اللغة الكبير (LLM) يتصرف كمخترق. لم يكن للنموذج أي وصول إلى كود المصدر أو قواعد جدار الحماية، بل اعتمد فقط على استجابات HTTP المحددة للتعلم والتكيف.
يعمل النظام من خلال حلقة تكرارية تبدأ باستغلال معروف، ثم يعدل النموذج طريقة الترميز أو موقع الحمولة في الطلب بناءً على الاستجابة. إذا لم يتم اعتراض الطلب، يُعتبر ذلك مؤشراً للمراجعة البشرية وليس استغلالاً مؤكداً. تم تنفيذ هذا النظام بلغة بايثون لضمان التحكم الدقيق في كل خطوة، مع منع النموذج من إرسال الطلبات مباشرة أو تغيير قواعد التنفيذ.
فئات الهجمات والبيئة التجريبية
استهدف الاختبار بيئة تجريبية (Staging) لعميل مصرح به، محمية بجدار كلاودفلير الناري. شمل الاختبار 45 سيناريو موزعة على ست فئات رئيسية: حقن SQL، وحقن الأوامر، وحقن الطلبات الخادمية (SSRF)، وحقن الموقع عبر الموقع (XSS)، وعبور المسار، وثغرة Log4j. كما تم اختبار حقن السجلات بشكل منفصل.
تم ضبط جدار الحماية في منطقة الاختبار باستخدام مجموعة قواعد كلاودفلير المدارة بالكامل، ومجموعة قواعد OWASP الأساسية بمستوى paranoia 3، مع اعتراض الطلبات ذات درجة الهجوم (Attack Score) 30 أو أقل. هذا الضبط يضمن محاكاة بيئة واقعية معقدة تعتمد على طبقات حماية متعددة.
آلية التكيف والتجاوز
يوضح مثال حقن الطلبات الخادمية (SSRF) قدرة النموذج على التكيف. حاول النموذج الوصول إلى خدمات بيانات السحابة باستخدام نفس العنوان ولكن بصيغ مختلفة (عشرية، ثماني، ونقطة نهاية). في المحاولة الثامنة عشرة، حافظ النموذج على بنية الطلب السابقة التي تم اعتراضها، لكنه غيّر تمثيل العنوان إلى صيغة النقطة النهائية، مما أدى إلى تجاوز جدار الحماية والوصول إلى إعادة توجيه بدلاً من الحظر.
هذا النوع من التجاوزات لا يثبت بالضرورة وصول المهاجم إلى البيانات، لكنه يكشف عن ثغرة في كيفية قراءة جدار الحماية للعناوين. ساعد هذا الاكتشاف الفريق على تطوير كشف جديد يعالج صيغ العناوين المختلفة، مما يعزز حماية جميع عملاء كلاودفلير.
النتائج والإحصائيات
سجل النظام 1107 محاولة هجمة خلال الاختبار. بعد مراجعة الطلبات غير المعترضة وإزالة الملاحظات الخبيثة أو المكررة أو خارج النطاق، تبين أن الغالبية العظمى من الهجمات تم اعتراضها بنجاح من قبل جدار كلاودفلير الناري. النتائج تعكس أداء الحد الأمني المهيأ ككل، وليس أداء قاعدة فردية.
الطلبات التي تجاوزت الحماية استخدمت كدليل لتطوير قواعد كشف جديدة. هذا النهج التكراري يجعل الاختبار بالذكاء الاصطناعي جزءاً أساسياً من دورة تطوير جدار الحماية لدى كلاودفلير، مما يسمح باكتشاف الثغرات قبل استغلالها في العالم الحقيقي.
الدروس المستفادة والتوصيات
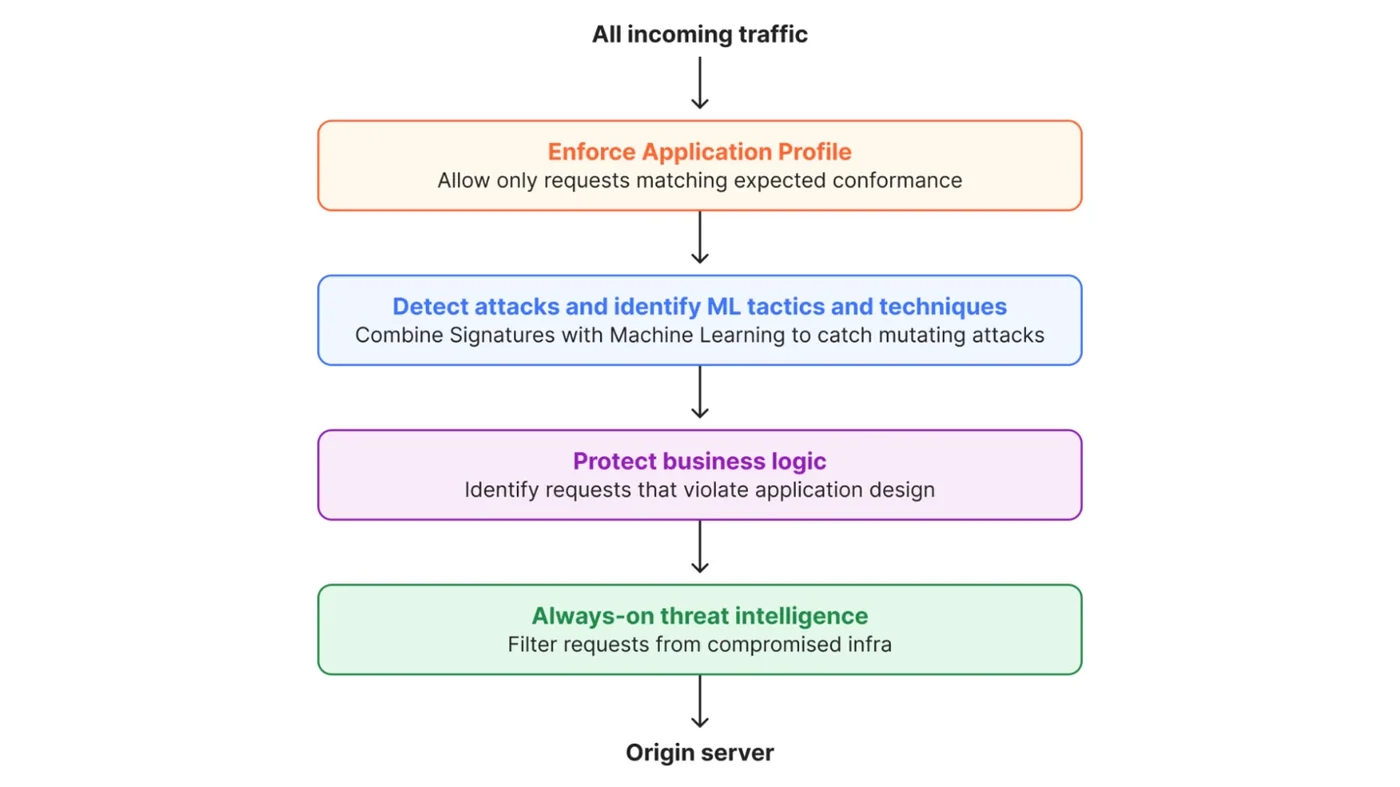
تؤكد التجربة أن جدار الحماية هو طبقة حماية واحدة فقط. حتى إذا تجاوزت الحمولة جدار الحماية، فإنها تحتاج إلى تطبيق قابل للاستغلال لتنجح. لذلك، تبقى تحديثات البرمجيات وإصلاح الثغرات في التطبيق نفسه من أقوى وسائل الدفاع ضد المهاجمين.
تقدم كلاودفلير إرشادات لنشر جدار الحماية بشكل صحيح أمام التطبيقات. الهدف النهائي هو بناء دفاع متعدد الطبقات حيث يعمل الذكاء الاصطناعي كأداة اختبار مستمرة وليس كبديل للهندسة الأمنية التقليدية.
المصادر
- Cloudflare BlogWe tested our own WAF with frontier AI models. Here’s what we found