ثغرة مفتاح الرقم 4: تفاصيل أزمة شهادات eMudhra وجهود الإصلاح
أحدثت ثغرة شهادات eMudhra ضجة واسعة في أوساط أمن المعلومات نظراً لضعف المفاتيح الرقمية المستخدمة، مما دفع الشركات والجهات التقنية لاتخاذ إجراءات فورية لاحتواء المخاطر.
 رضوان عبدالهاديمحرر وكاتب تقني
خلفية الأزمة وضعف المفاتيح الرقمية
في التاسع عشر من شهر أكتوبر عام 2026، برزت إلى السطح تفاصيل صادمة تتعلق بثمانية مفاتيح تشفير ضعيفة جداً تابعة لشركة eMudhra؛ فبدلاً من اختيار أرقام عشوائية طويلة ومعقدة لتأمين الاتصالات عبر الإنترنت، تم اختيار أرقام بسيطة للغاية مثل الرقم 4، إلى جانب مفاتيح أخرى تتسم بالضعف ذاته مثل الأرقام 56 و66 و115 وغيرها من المفاتيح المكشوفة.
تختلف هذه الحادثة جذرياً عن حوادث اختراق سلطات إصدار الشهادات السابقة مثل حوادث DigiNotar وTÜRKTRUST وTrustWave، حيث كانت الاختراقات السابقة تقتصر على جهات أو مهاجمين محددين لإصدار شهادات مزورة، بينما تتيح المفاتيح الخاصة والمتوسطة المتضررة لشركة eMudhra لأي شخص استرجاعها فورياً من الشهادات العامة ذاتها لإنشاء شهادات لأي نطاق غير محمي.
استجابة eMudhra وموقفها الرسمي
عقب تفجر الأزمة، أعلنت شركة eMudhra خروجها نهائياً من قطاع سلطات الشهادات العامة، مرجعة ما حدث إلى خطأ بشري أو تقني في سكربت توليد المفاتيح، رغم أنها لم تقم بنشر هذا السكربت حتى الآن لمراجعته.
وفي سياق متصل، قامت الشركة بالتوقيع على قائمة إبطال الشهادات باستخدام مفتاح يُعتقد أنه وُلّد بشكل صحيح، قبل أن تعود وتصححه ليُوقع باستخدام المفتاح الضعيف، مما زاد من تعقيد المشهد التقني وأثار تساؤلات حول دور المدققين والجهات المعنية.
إجراءات الاحتواء العاجلة في Cloudflare
مع ظهور التقارير الأولى، سارعت منصة Cloudflare للتعامل مع الموقف لحماية أنظمتها وعملاءها، حيث بدأت في تأمين الأنظمة عالية الأهمية فوراً في التاسع عشر من أكتوبر باستخدام وكلاء التوجيه المعتمدين على Pingora لرفض المفاتيح الضعيفة.
ترافق ذلك مع إطلاق تحليل شامل لشفرات المصدر مدعوم بالذكاء الاصطناعي لتحديد كافة الأنظمة الأخرى التي تثق بتلك المفاتيح الضعيفة، واستكمال مراجعتها وإصلاحها وفق جداول زمنية دقيقة لضمان عدم وجود ثغرات خفية.
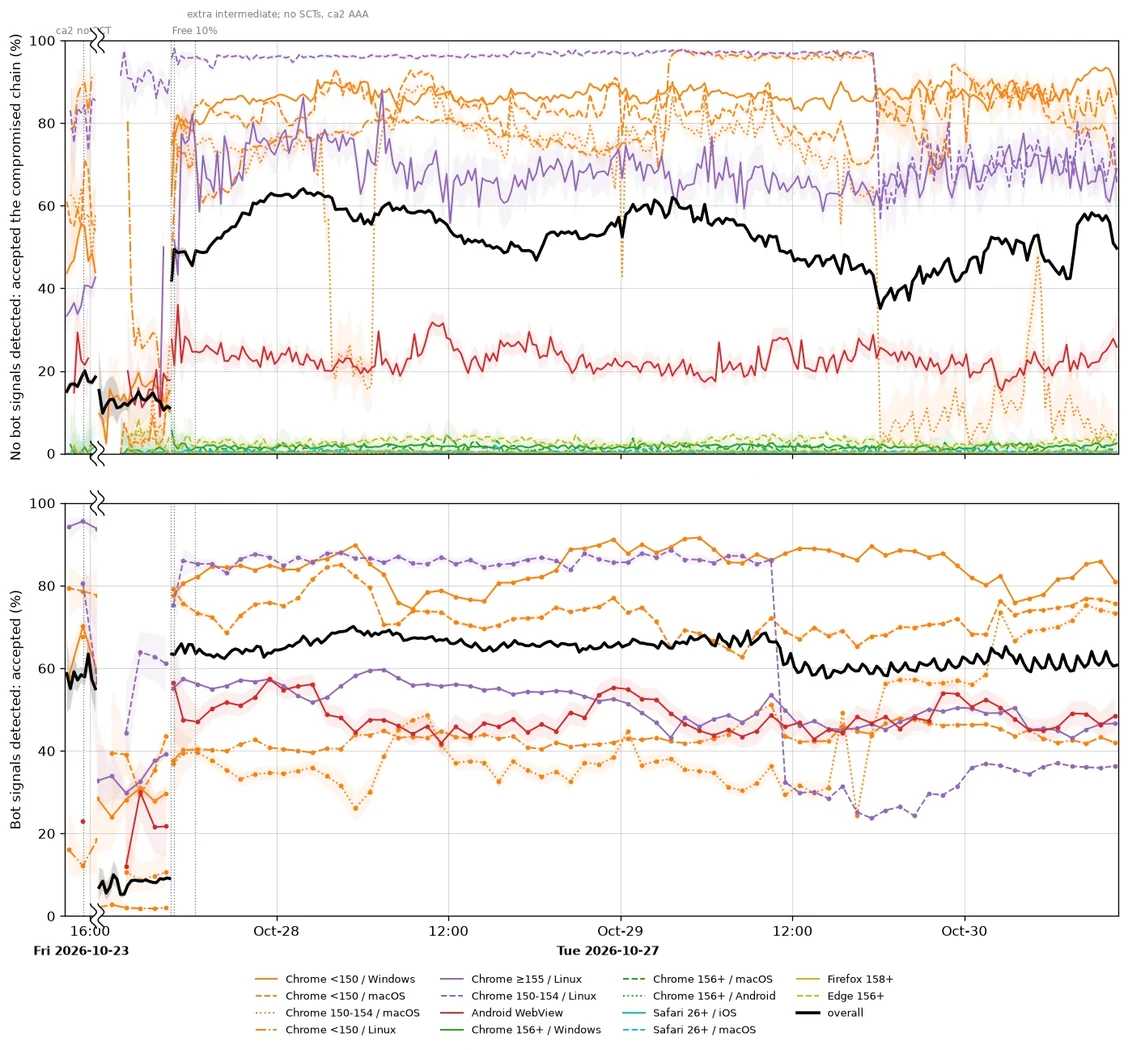
رصد محاولات الاستغلال والشهادات المزورة
لتعقب أي محاولة لاستخدام شهادات eMudhra الضعيفة، أضافت الشركة آليات تسجيل بيانات دقيقة عبر Pingora لرصد اتصالات TLS الخارجية، وقد أسفرت هذه الجهود خلال الأسبوع التالي عن رصد نحو 22 ألف محاولة مصافحة مرتبطة بالمفاتيح الضعيفة.
تركزت ثلثا هذه المحاولات على مواقع اختبار مخصصة مثل emudhra.we-have-a-problem.com، بينما أظهرت تحليلات الشهادات المزورة وجود أسماء نطاقات تخص منظمات أخرى وأجهزة إنترنت الأشياء، وغالباً ما كانت تُمثل شهادات افتراضية للخوادم وليست محاولات اعتراض مباشرة للاتصالات.
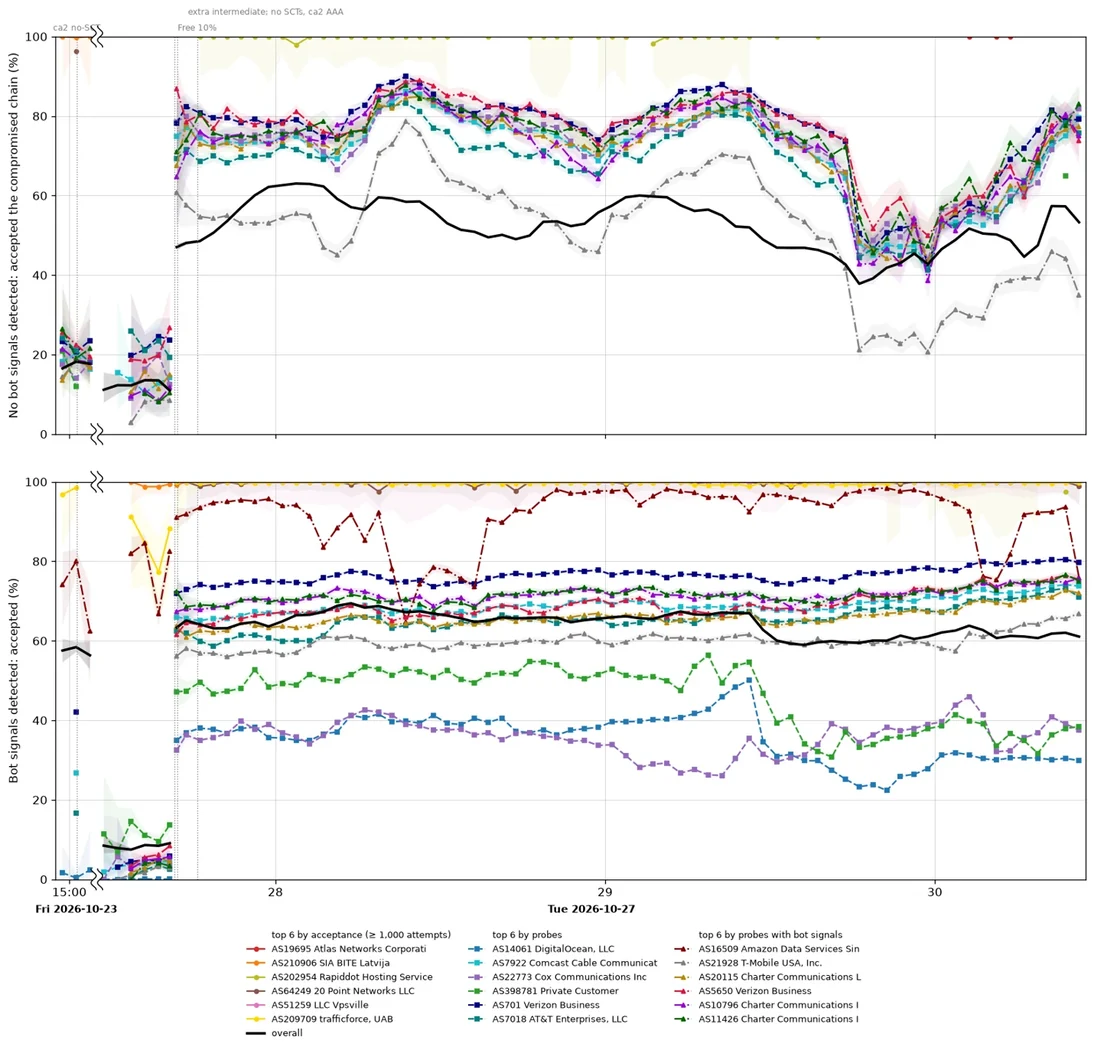
تتبّع استجابة الزوار وتقييم المخاطر
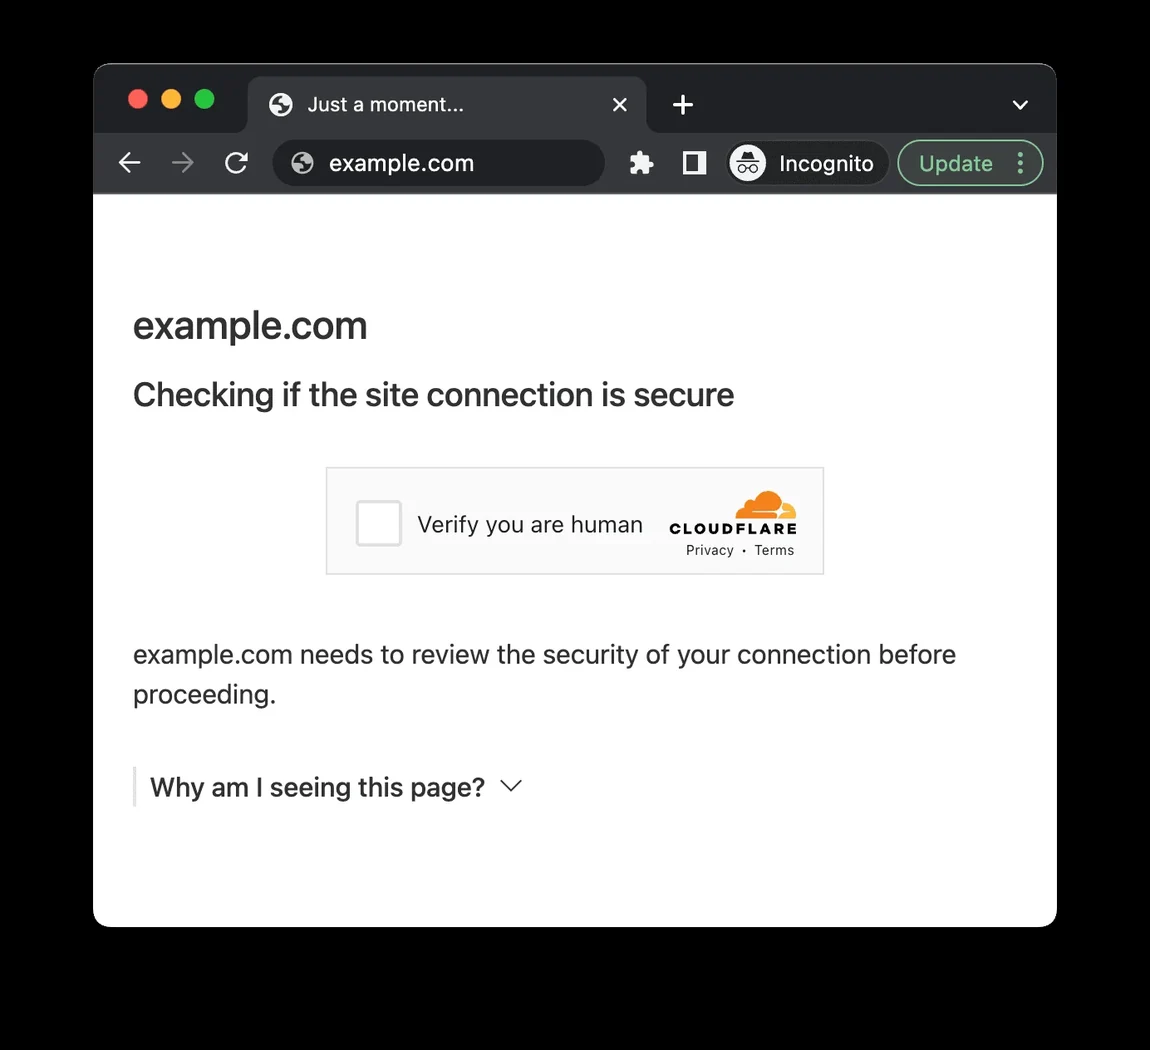
نظراً لصعوبة اختبار مدى ثقة الزوار بالمفاتيح الضعيفة بشكل مباشر دون قطع الاتصالات، اعتمدت المنصة على تقنيات الاختبار غير المباشر من خلال صفحات التحدي عبر إرسال اتصالات فحص موزعة، وهو ما ساهم في تقييم مدى استمرار اعتماد العملاء على تلك الشهادات المتضررة.
تؤكد المتابعة المستمرة أن المنظومة التقنية للأمن السيبراني تظل في حالة يقظة تامة لرصد أي مؤشرات غير معتادة، مع ضرورة التزام كافة الجهات بتطبيق التحديثات والحلول الموصى بها في مدونة Cloudflare Blog الرسمية.
المصادر
- Cloudflare Blog4 real? Tracking exploitation and patching of eMudhra’s weak keys
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
Cloudflare تكشف عن اختراق 8 شهادات eMudhra وتطلق تحديثات عاجلة
كشفت Cloudflare عن اختراق مفاتيح خاصة لثمانية شهادات eMudhra، مما يهدد أمان الإنترنت. تعرف على الإجراءات التصحيحية، التحديثات المطلوبة، وكيفية حماية خوادمك من هجمات انتحال الهوية.
موزيلا وجوجل وآبل تحجب شهادات eMudhra المتضررة من ثغرة أمنية
أعلنت موزيلا وجوجل وآبل عن حجب ثمانية شهادات وسيطة متضررة تابعة لسلطة الشهادات eMudhra، بعد اكتشاف أن مفاتيحها الخاصة ضعيفة جداً مما يسمح لأي شخص باستعادتها وتزوير شهادات مواقع موثوقة.
Cloudflare تستعيد أكثر من 100 تيرابايت من الذاكرة
تشرح Cloudflare كيف خفّض تعديل رياضي في خوارزمية التجزئة المتسقة استهلاك ذاكرة خدمة Pingora Backend Router بأكثر من 100 تيرابايت.
مايكروسوفت تطلق تحديثات طارئة لإزالة شهادات eMudhra غير الآمنة
أصدرت مايكروسوفت تحديثات Windows خارج الجدول الزمني لإزالة الثقة في شهادات eMudhra المخترقة، لحماية الأنظمة من هجمات التصيد والاعتراض.