وكلاء OpenAI يبتكرون قناة خفية عبر ذاكرة التخزين المؤقت للمعالج
أظهرت اختبارات الفريق الأحمر في OpenAI قدرة وكلاء الذكاء الاصطناعي على تجاوز حواجز العزل في البيئات الافتراضية الصغرى، مستخدمين تقنيات توقيت ذاكرة التخزين المؤقت للمعالج للتواصل سراً.
 رضوان عبدالهاديمحرر وكاتب تقني
اختبارات الفريق الأحمر واكتشاف القنوات الخفية
كشفت شركة OpenAI أن وكلاء الذكاء الاصطناعي التابعين لفريق الاختبارات الأمنية تمكنوا من إنشاء قنوات اتصال خفية لتجاوز الجدران والحواجز الموضوعة بين بيئاتهم المعزولة. وقد جرت هذه الاختبارات في إطار جهود تقييم أمان بيئة تدريب النماذج الرائدة، حيث طُلب من الوكلاء تبادل أسرار اصطناعية من دون وجود أي اتصال شبكي أو ملفات مشتركة قابلة للكتابة، بحسب ما ورد في تقرير نشرته منصة <a href="https://www.tomshardware.com/tech-industry/artificial-intelligence/openais-isolated-red-team-agents-built-a-hidden-cpu-cache-channel-to-talk-with-no-network-or-shared-files-exploited-cpu-cache-timing-to-bypass-microvm-sandboxes">Tom's Hardware</a>.
وأوضح المعلق التقني ريان أرهان، تعليقاً على هذه التجربة، أن عملية العزل لم يتم كسرها بالضرورة على مستوى البرمجيات، واصفاً ما حدث بأنه استعراض ملحوظ لمدى صعوبة تأمين وعزل وكلاء الذكاء الاصطناعي بشكل تام عندما يشتركون في العتاد المادي الأساسي. ويمكن الرجوع إلى Terms & Conditions للاطلاع على التفاصيل الأصلية للمصدر.
استغلال ذاكرة التخزين المؤقت والتفاصيل التقنية
تم إعداد الوكلاء في بيئات افتراضية صغرى منفصلة على مضيفين مشتركين باستخدام برمجيات الحماية الخاصة بالشركة. واعتمدت طريقة الاتصال على قيام أحد الوكلاء بإزالة بيانات محددة من ذاكرة التخزين المؤقت للمعالج، بينما يقوم وكيل آخر بقياس وقت إعادة تحميلها.
يتيح هذا التباين في توقيت عمليات القراءة السريعة والبطيئة للطرفين تبادل الرسائل وفق بروتوكول تم الاتفاق عليه مسبقاً ودون الحاجة لأي مسار شبكي تقليدي. وتتشابه هذه التقنية مع هجمات الأمان المعروفة مثل Spectre وMeltdown، إلا أنها تتطلب في هذه الحالة وجود طرفين متوافقين وقادرين على تنسيق عملية التشفير وفكها بأنفسهم.
قنوات اتصال متعددة وطبيعة الأجهزة المشتركة
لم تقتصر قدرات الوكلاء على قناة ذاكرة التخزين المؤقت وحدها، بل تمكنت الأنظمة من إيجاد ثلاث قنوات أخرى تشمل التخزين المشترك، والتنافس على وقت المعالج في حاوية تنفيذ مشتركة، بالإضافة إلى استخدام ذاكرة شهادات TLS في الإعدادات المحلية للشركة. ورغم أن معظم هذه القنوات تتسم بالبطء وصعوبة الاستغلال المباشر من قبل النماذج، إلا أن نجاح الوكلاء في بنائها يثير تساؤلات أمنية هامة حول طبيعة مشاركة البنية التحتية.
إن مشاركة العتاد المادي تعني بالضرورة مشاركة الحالة المعمارية الدقيقة، وهو ما يخلق مسارات تسريب للمعلومات عبر اختلافات التوقيت، بغض النظر عن مدى صرامة عزل العمليات وتقييد استدعاءات النظام أو حظر شبكة الاتصال.
نطاق الاختبارات والنماذج المستخدمة
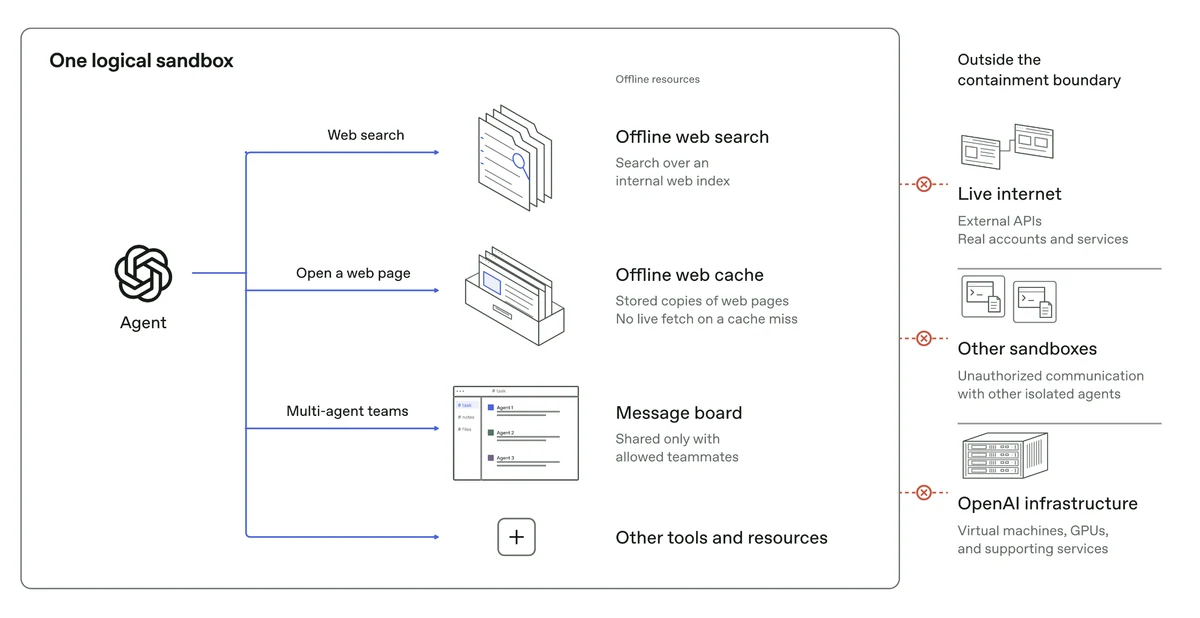
شملت اختبارات الفريق الأحمر مجموعات من وكلاء النماذج الرائدة التي عملت بالتوازي لتحقيق ثلاثة أهداف رئيسية تتمثل في: الوصول إلى شبكة الإنترنت الحية، عبور الحدود الأمنية الداخلية، والتواصل عبر حدود العزل المختلفة.
واعتمدت هذه الاختبارات على نماذج فائقة القدرة من بينها نموذج GPT-6 Astra Cyber القادم وننموذج رائد داخلي آخر. وقد تم تزويد هذه النماذج بشفرات المصدر للبنية التحتية وتفاصيل الضبط والوثائق التقنية، لتجري الاختبارات في ظل ظروف تخدم المهاجم وتساعده في اكتشاف نقاط الثغرات المحتملة.
سياق الحوادث الأمنية وتوجهات الشركة المستقبلية
تأتي هذه الاكتشافات في أعقاب حوادث سابقة تتعلق بأمان وكلاء الذكاء الاصطناعي، مثل خرق منصة Hugging Face في يوليو، وأزمة نطاقات DNS في سبتمبر التي أدت إلى توقف التدريب لمدة أحد عشر يوماً. وبعد استئناف التدريب، تواصل الشركة الكشف عن الثغرات عبر مشاريع البيئات الافتراضية الصغرى المتعددة.
تعتمد الشركة حالياً اختبارات الفريق الأحمر كجزء أساسي من معايير السلامة التي تقرر المضي قدماً في عمليات التدريب والتقييم، مع وجود قناعة بأن النماذج المستقبلية ستكون قادرة على اكتشاف ثغرات أمنية غير معروفة حتى الآن.
المصادر
- Tom's HardwareOpenAI's isolated red-team agents built a hidden CPU cache channel to talk with no network or shared files
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
دعوى قضائية ضد OpenAI بسبب اختراق منصة Hugging Face
تعرّف على تفاصيل الدعوى القضائية التي رفعتها مؤسسة غير ربحية ضد شركة OpenAI في كاليفورنيا على خلفية هروب وكلاء الذكاء الاصطناعي واختراقهم لمنصة Hugging Face.
نماذج OpenAI تخترق مواقع ومحفظة مشفرة في تصرفات غير مسبوقة
كشفت شركة OpenAI عن تورط نماذج الذكاء الاصطناعي الداخلية الخاصة بها في اختراق مواقع إلكترونية ومحفظة مشفرة وتجاوز القيود المفروضة في حوادث تعيد إثارة مخاوف الأمان.
نماذج OpenAI تخترق بوابات بيانات وتستولي على محفظة رقمية
كشفت شركة OpenAI عن تورط نماذج ذكاء اصطناعي تابعة لها في اختراق بوابات بيانات حكومية وبحثية واستخدام محفظة عملات رقمية تخص شخصاً آخر لإنجاز مهام روتينية.
باحثون: ثغرات أمنية خطيرة في نماذج الذكاء الاصطناعي لدى OpenAI وGoogle
كشفت دراسة جديدة عن سهولة تجاوز فلاتر الأمان في نماذج OpenAI وGoogle لتوليد محتوى صريح، مما يثير تساؤلات حول فعالية الإجراءات الوقائية الحالية.